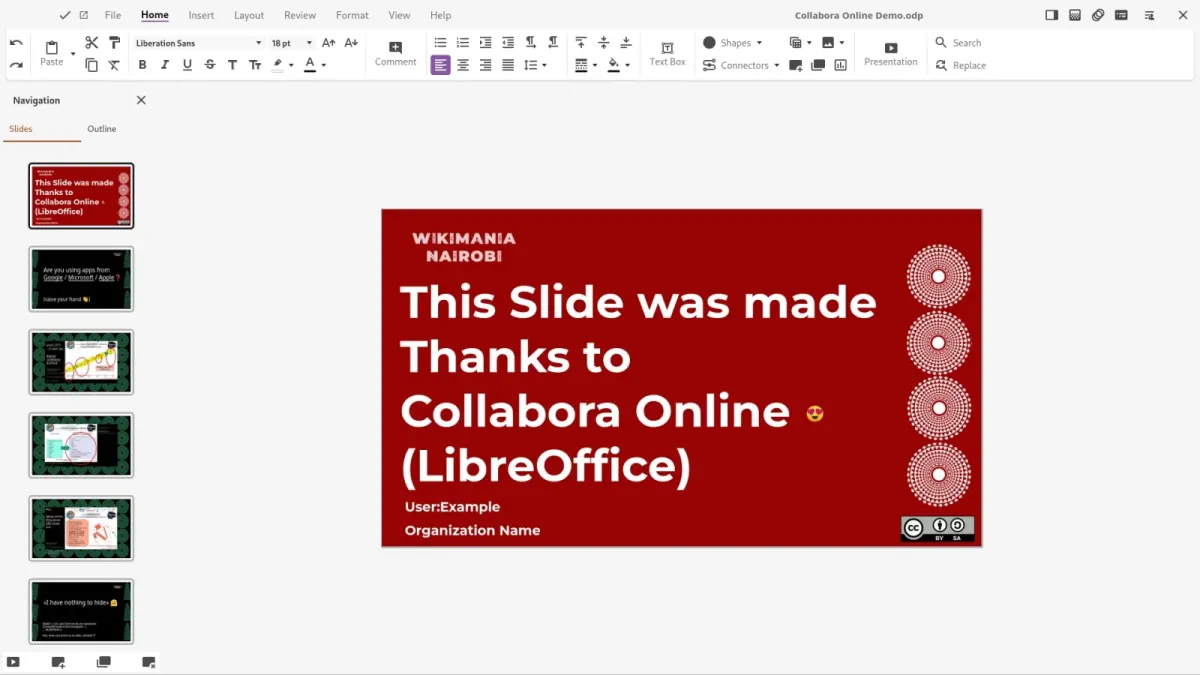
Wer Nextcloud Office ohne separaten Office-Server betreibt, sollte das Wochenende für einen Blick auf seine Instanz nutzen. Die US-Cybersicherheitsbehörde CISA hat am Freitag die Schwachstelle CVE-2026-110447 in ihren Katalog aktiv ausgenutzter Lücken (Known Exploited Vulnerabilities, KEV) aufgenommen. Sie steckt in der Nextcloud-App „Collabora Online – Built-in CODE Server“ (interner Name richdocumentscode) und erlaubt Angreifern ohne Anmeldung, Befehle auf dem Server auszuführen. US-Bundesbehörden hat die CISA eine Frist von nur drei Tagen gesetzt: Bis Montag, 26. Oktober, müssen sie die Lücke schließen.
Wer betroffen ist – und wer nicht
Die App liefert einen kompletten Collabora-Online-Server als AppImage mit, den Nextcloud bei Bedarf selbst startet. Collabora bewirbt sie als einfach zu installierende Lösung für den privaten Einsatz und kleine Teams; dafür ist sie etwas langsamer als ein eigenständiger Server. Verwundbar sind laut dem Sicherheitshinweis von Collabora alle Versionen vor 26.4.303. Eigenständige Collabora-Online-Server sind ausdrücklich nicht betroffen. Wer Collabora als separaten Dienst betreibt – etwa als Docker-Container oder aus Linux-Paketen – und Nextcloud nur über die Integrations-App „Nextcloud Office“ anbindet, ist von dieser Lücke nicht betroffen.
Heikel ist die Lage für ältere Nextcloud-Versionen. Seit Version 26.4.302 setzt die App Nextcloud 30 voraus; Instanzen mit Nextcloud 25 bis 29 bekommen im App-Store nur noch Version 26.4.104 und damit keinen Fix. Collabora verweist darauf, dass Nextcloud 29 und älter keine Unterstützung mehr erhält: Betroffene müssen Nextcloud aktualisieren oder die App entfernen. Für die ARM64-Variante richdocumentscode_arm64, die aus demselben Quellcode-Repository stammt und dieselben Versionsnummern trägt, äußert sich der Hinweis nicht ausdrücklich. Sie sollte ebenfalls auf aktuellem Stand sein.
Wie viele Installationen angreifbar sind, ist unklar. Der Internet-Scanner Censys zählte am 16. Oktober rund 19.450 Hosts, auf denen die App installiert ist – installiert heißt allerdings nicht automatisch verwundbar.
Bild: Serverraum (Symbolbild) – Foto: Carl Lender / Wikimedia Commons, CC BY 2.0

Webshells seit September
Die Lücke sitzt im Skript proxy.php, über das Nextcloud mit dem eingebauten Office-Server spricht. Läuft dieser nicht, startet das Skript ihn. Genau hier setzt der Angriff an: Laut Collabora funktioniert er nur, solange der CODE-Server nicht läuft, etwa nach einem Neustart des Containers, einem Update oder einem Absturz. Befehle laufen dann mit den Rechten des Webserver-Nutzers. Wichtig: Die App in Nextcloud nur zu deaktivieren, schützt laut Collabora nicht.
Ein Blick in den Fix zeigt, wo das Problem lag. proxy.php setzte den Startbefehl für den Office-Server als Shell-Kommando zusammen und reichte ihn in doppelten Anführungszeichen an bash weiter. Version 26.4.303 maskiert die komplette Befehlszeile nun mit PHPs escapeshellarg(). Laut Collabora handelt es sich um einen anderen Angriffsweg als bei der älteren Lücke CVE-2025-66208, deren Fix diesen Fall nicht abdeckt.
Ausgenutzt wird die Schwachstelle schon länger. Am 11. September meldete ein Admin, der mehrere Nextcloud-Server betreibt, im GitHub-Projekt der App Angriffe seit etwa dem 10. September. Die Angreifer schickten präparierte GET-Anfragen an /apps/richdocumentscode/proxy.php?status, mit kodierten Pfadangaben (%2e%2e), Befehlsersetzung über $(…) und base64-kodierten Befehlen, die an eine Shell weitergereicht wurden. So legten sie PHP-Webshells mit Namen nach dem Muster shx*.php im App-Verzeichnis ab. Auf einem System nutzten sie die Hintertür laut dem Bericht, um nach Passwortdatenbanken im KeePass-Format und Krypto-Wallets zu suchen. Ein anderer Nutzer fand im Oktober über die Integritätsprüfung von Nextcloud eine fremde PHP-Datei mit Hintertür im App-Ordner.
Bemerkenswert ist der Ablauf: Die korrigierte Version 26.4.303 erschien bereits am 11. September, ihr Changelog erwähnt aber nur die enthaltene CODE-Version und keine Sicherheitskorrektur. Den Sicherheitshinweis samt CVE-Nummer veröffentlichte Collabora erst am 14. Oktober. Admins hatten damit wochenlang keinen Hinweis darauf, dass das Update sicherheitsrelevant war. Die Lücke wird mit 9,2 von 10 Punkten nach CVSS 4.0 als kritisch eingestuft. Inzwischen ist die App-Version 26.4.502 vom 23. Oktober aktuell.
Was du jetzt tun solltest
Version prüfen und aktualisieren. Mit occ siehst du, ob die App installiert ist und in welcher Version. Danach aktualisierst du sie oder entfernst sie ganz, wenn du den eingebauten Server nicht brauchst. Die Befehle gehen von einer Debian- oder Ubuntu-Installation unter /var/www/nextcloud aus, Pfad und Webserver-Nutzer bitte anpassen:
cd /var/www/nextcloud

# Ist die App installiert, und in welcher Version?
sudo -E -u www-data php occ app:list | grep richdocumentscode

# Auf die aktuelle Version bringen (benötigt Nextcloud 30 oder neuer)
sudo -E -u www-data php -d memory_limit=512M occ app:update richdocumentscode

# Alternativ: App komplett entfernen – Deaktivieren reicht nicht
sudo -E -u www-data php occ app:remove richdocumentscode
Nach Webshells suchen. Ein Update entfernt bereits abgelegte Hintertüren nicht. Censys rät, jeden Server zu untersuchen, der seit dem 10. September mit verwundbarer Version aus dem Internet erreichbar war – unabhängig vom aktuellen Patchstand. Anhaltspunkte sind shx*.php-Dateien im App-Verzeichnis, Meldungen der Integritätsprüfung und Zugriffe auf proxy.php mit kodierten Sonderzeichen im Log:
# Abgelegte Webshells im App-Ordner (ggf. auch apps-extra/custom_apps prüfen)
find /var/www/nextcloud/apps/richdocumentscode -name 'shx*.php'

# Integritätsprüfung der App
sudo -E -u www-data php occ integrity:check-app richdocumentscode

# Verdächtige Anfragen im Zugriffslog (Apache: /var/log/apache2/access.log*)
zgrep -h 'richdocumentscode/proxy.php' /var/log/nginx/access.log* | grep -E '%2e%2e|%24%28'
Ein unauffälliges Ergebnis einzelner Prüfungen ist kein Freibrief. Wer unsicher ist, sollte Log und Dateisystem zusätzlich auf weitere unbekannte PHP-Dateien durchsehen.
Bei Fund: Server als kompromittiert behandeln. Wer eine Webshell findet, sollte sich nicht mit dem Löschen der Datei begnügen. Der Webserver-Nutzer kann die Nextcloud-Konfiguration samt Datenbank-Passwort und die Nutzerdaten lesen. Der Betroffene im GitHub-Projekt rät, alle Daten, auf die dieses Konto Zugriff hat, als potenziell abgeflossen zu betrachten. Zugangsdaten, Tokens und Schlüssel solltest du dann austauschen und im Zweifel das System neu aufsetzen.
Architektur überdenken. Wer Nextcloud Office für mehr als ein paar Nutzer betreibt, kann einen eigenständigen Collabora-Server erwägen. Er läuft getrennt vom Nextcloud-Webserver, lässt sich unabhängig aktualisieren und war von dieser Lücke nicht betroffen.
Quellen
- Collabora auf GitHub: Unauthenticated OS command injection in the richdocumentscode proxy (GHSA-g3vx-3m76-fghh, CVE-2026-110447) (14.10.2026)
- CISA: CISA Adds One Known Exploited Vulnerability to Catalog (23.10.2026)
- CISA: Known Exploited Vulnerabilities Catalog, Eintrag CVE-2026-110447 (23.10.2026)
- NVD: CVE-2026-110447 (14.10.2026)
- richdocumentscode auf GitHub: Issue #354 „Security issue – Hack“ (11.09.–14.10.2026)
- richdocumentscode auf GitHub: Änderungen von 26.4.302 zu 26.4.303 (11.09.2026)
- richdocumentscode auf GitHub: CHANGELOG (Stand 23.10.2026)
- richdocumentscode auf GitHub: README (Funktionen, Systemvoraussetzungen, Installation)
- Nextcloud App Store: Collabora Online – Built-in CODE Server
- Censys: Collabora Online Built-in CODE Server OS Command Injection (CVE-2026-110447) (16.10.2026)
- Nextcloud-Forum: To Collabora built-in user: Update ASAP (03.10.2026, Ergänzungen bis 16.10.2026)
- Nextcloud-Dokumentation: occ-Befehle für Apps
- Nextcloud-Dokumentation: Code Signing und Integritätsprüfung
Bildnachweis
- Aufmacher: Nextcloud Office mit Collabora Online 25.04 (Screenshot) von Collabora Productivity Limited, Screenshot von Valerio Bozzolan, Lizenz CC BY-SA 4.0, via Wikimedia Commons
- Im Text: Server Room von Carl Lender, Lizenz CC BY 2.0, via Wikimedia Commons
