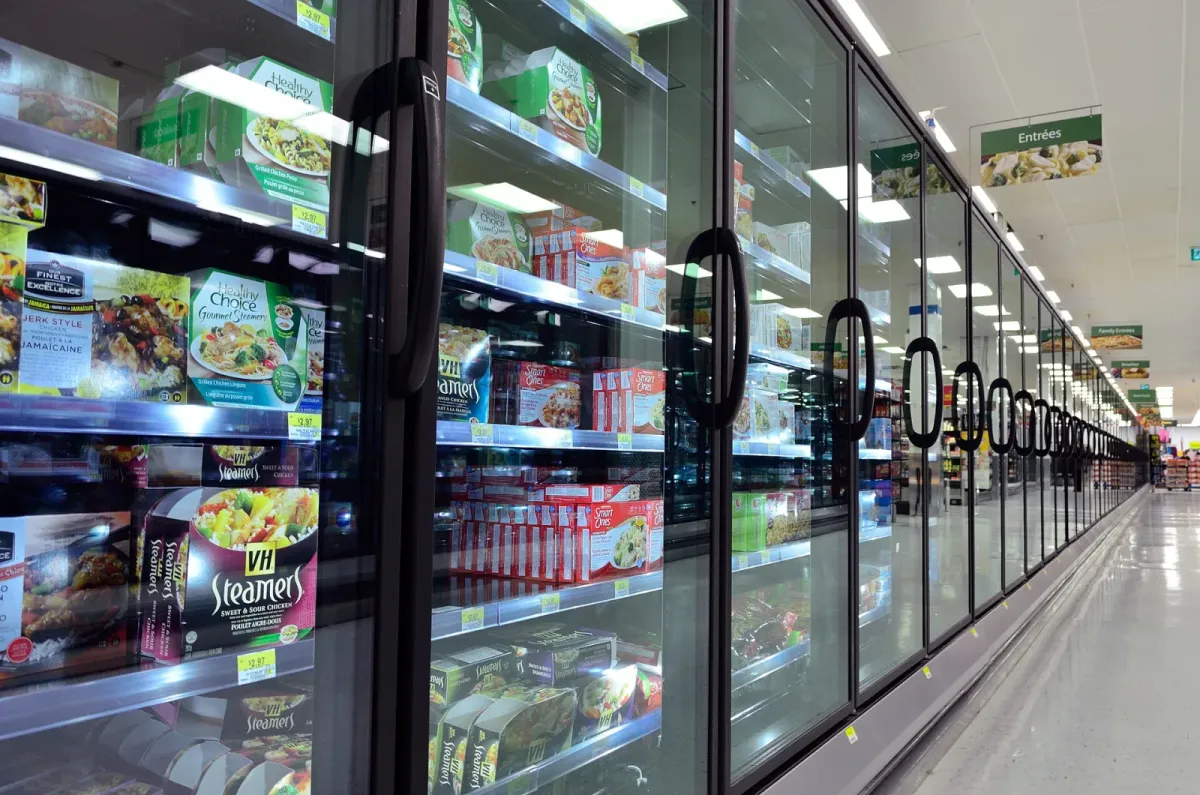
Nachts schalten die Kühlmöbel in den Abtaubetrieb, die Heizstäbe laufen weiter, und am Morgen stehen die Sollwerte in manchen Märkten auf 50 Grad: So haben Supermärkte in Frankreich, Schweden, Belgien und Deutschland in den vergangenen Wochen ihre Tiefkühlabteilungen vorgefunden. Nun reagieren auch die US-Behörden. Die Cybersicherheitsbehörde CISA, das FBI sowie die Ministerien für Gesundheit (HHS), Landwirtschaft (USDA) und Verkehr (DOT) haben am Donnerstag ein gemeinsames Merkblatt veröffentlicht. Darin fordern sie Betreiber industrieller Kühlanlagen und Kühlketten-Überwachungssysteme auf, sofort zu handeln.
Was die US-Behörden schreiben
Laut dem Merkblatt „US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems“ (Stand: 5. November 2026) haben es Angreifer weltweit auf elektronische Temperaturregler und Steuerungen gewerblicher Kühlanlagen in Lebensmittelmärkten und Kühllagern abgesehen. Sie nutzen demnach Schwachstellen oder Schwächen in ungepatchten oder aus dem Internet erreichbaren Controllern, um Einstellungen aus der Ferne zu ändern und die Anlagen in dauerhafte Heiz- und Abtauzyklen zu zwingen. Als Angriffswege nennen die Behörden das Umgehen der Authentifizierung, das Einschleusen von beliebigem Code und schwache Konfigurationen.
Die Folgen beschreibt das Papier ungewöhnlich handfest: Veränderte Temperaturen könnten die Lebensdauer der Anlagen verkürzen, eine Brandgefahr erzeugen, Warenverluste verursachen und indirekt Verbraucher schädigen, wenn falsch gelagerte Produkte doch verzehrt werden. Hinzu kommt ein „Denial of View“: Betreiber sehen die tatsächlichen Temperaturen nicht mehr. Eingesetzt werden solche Systeme laut den Behörden vor allem im Gesundheitswesen, in der Chemie, in Lebensmittelwirtschaft und Landwirtschaft sowie im Transportsektor, etwa zur Temperaturüberwachung und -protokollierung in Kühltransporten.
Hersteller, Produkte oder CVE-Nummern nennt das Merkblatt nicht, ebenso wenig einen Urheber. Jede Organisation, die von Kühl- und Überwachungssystemen abhängt, solle davon ausgehen, dass sie ein Ziel sein könnte, wird Chris Butera, kommissarischer Leiter der Cybersecurity-Abteilung der CISA, in der Pressemitteilung zitiert. Brett Leatherman vom FBI ruft dazu auf, verdächtige Aktivitäten zu melden.
Europa: Hunderte Märkte, ein Blutspendedienst, auch deutsche Filialen
Den Hintergrund liefert eine Angriffswelle in Europa. In der Nacht zum 12. Oktober lösten Unbekannte in Hunderten französischen Supermärkten, darunter Filialen von Intermarché, Coopérative U und Carrefour Market, aus der Ferne den Abtaubetrieb der Kühlmöbel aus. Die Pariser Staatsanwaltschaft ermittelt. Das französische CERT-FR nannte in seiner Warnung die Fernsteuerungen der Serien Danfoss AK-SM und AK-SC sowie die Supervisor-Systeme XWEB von Copeland und Dixell und ging davon aus, dass die Kampagnen andauern.
In der Nacht zum 2. November folgte die zweite Welle. BleepingComputer zählte mehr als 115 betroffene Märkte in Belgien, den Niederlanden, Schweden, Luxemburg, Irland und Estland, darunter Filialen von Ahold Delhaize, Carrefour Belgien, ICA, Coop und SuperValu. Eine ICA-Filiale im schwedischen Sjöbo meldete laut AP, ihre Kühl- und Gefriergeräte seien auf 50 Grad gestellt worden. Der belgische Kältedienstleister Sabcobel sagte dem Sender RTL, die Angreifer hätten dieselbe Schwachstelle genutzt wie in Frankreich. Am 3. November bestätigte zudem der französische Blutspendedienst EFS, dass über einen Dienstleister für Kühltechnik Temperatur- und Abtaueinstellungen an drei seiner Standorte verändert worden waren. Blutprodukte gingen nach Angaben des EFS nicht verloren.
Deutschland blieb nicht verschont. Das BSI bestätigte am 3. November Vorfälle bei einzelnen Supermärkten hierzulande, bei denen über das Internet erreichbare Steuerungen von Kühlanlagen manipuliert wurden; die Versorgungssicherheit sei nicht gefährdet. Laut ZDFheute traf es unter anderem einen Edeka-Markt im niederbayerischen Reisbach, einen Rewe-Markt in Raesfeld und einen AWO-Supermarkt in Wetter-Volmarstein. Ein Markt in Lilienthal bei Bremen musste Waren im Wert von mehr als 360.000 Euro entsorgen. In den USA untersuchen außerdem Ermittler der Army Kühlausfälle in rund einem halben Dutzend Supermärkten auf Militärbasen seit Ende August. Nextgov berichtete unter Berufung auf Insider, US-Beamte verdächtigten Iran-nahe Hacker. Bestätigt ist das nicht.
Wie viele Steuerungen offen im Netz hängen
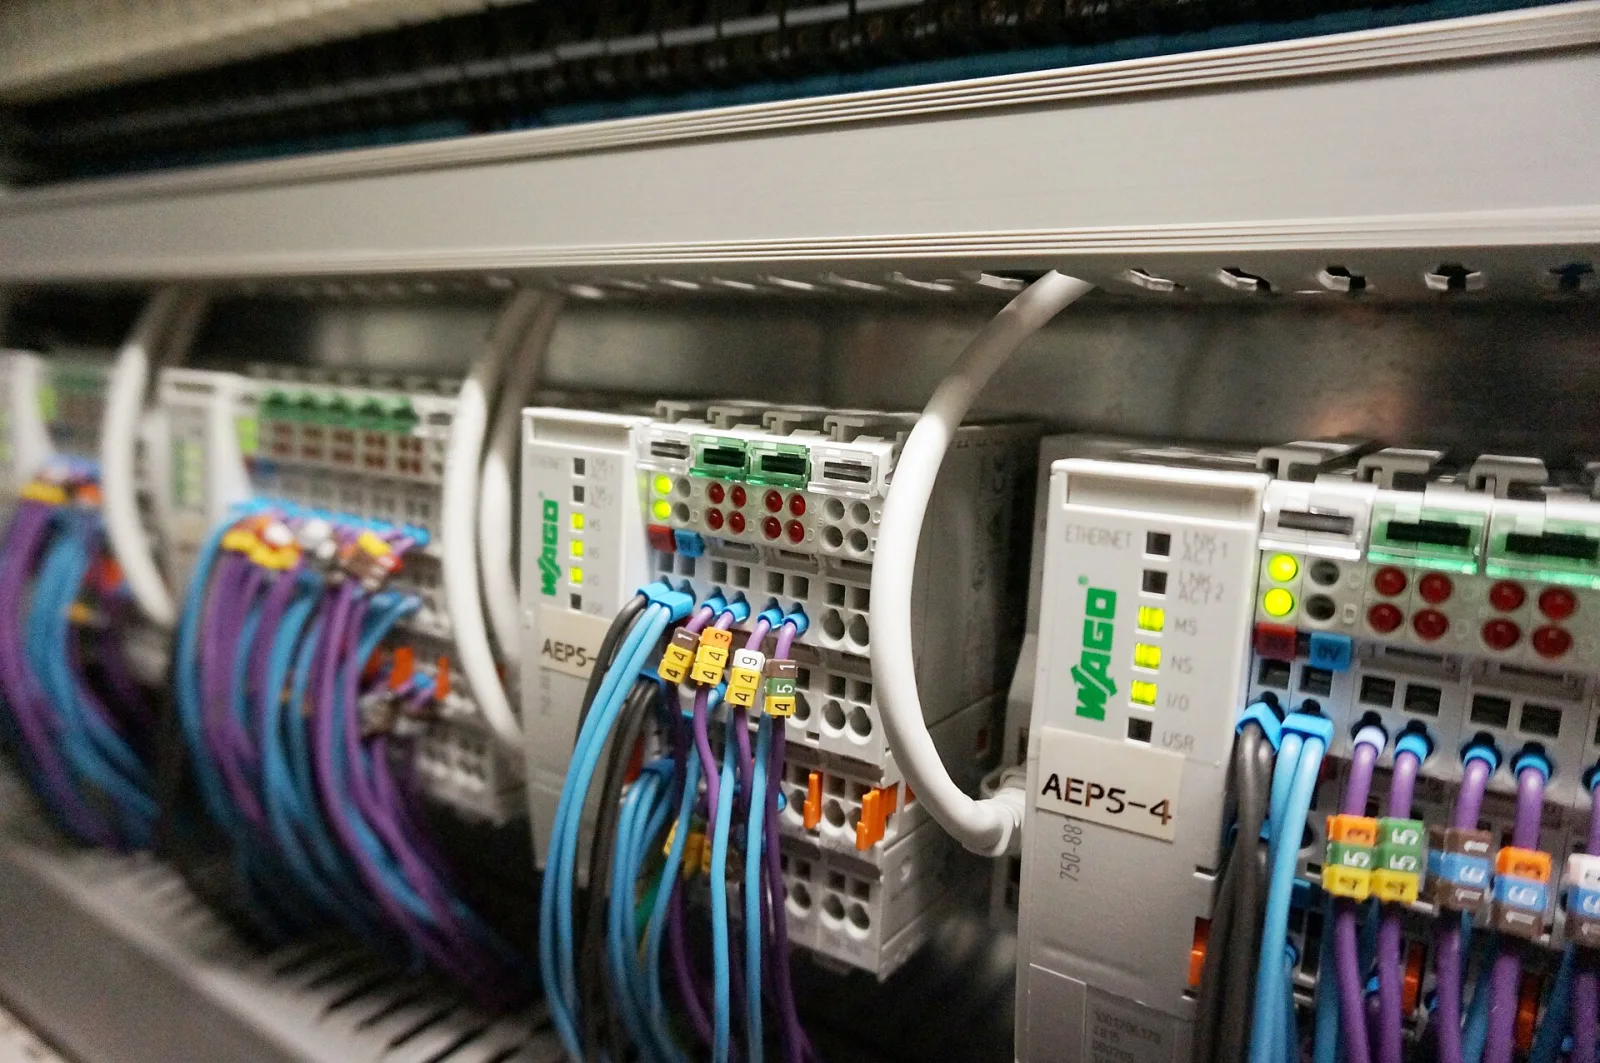
Bild: Industriesteuerung eines Monitoring-Systems in der Pharmaindustrie (Symbolbild) – Foto: Pierre75000 / Wikimedia Commons, CC BY-SA 4.0

Supermarkt-Kühltechnik wird zentral gesteuert: Ein Systemmanager regelt Kühlstellen, Abtauzyklen und Alarme und bringt dafür eine Weboberfläche mit. Kältedienstleister betreuen die Anlagen aus der Ferne, und teils verlangen Versicherungen die Übermittlung von Temperaturdaten. Das CERT-FR rät deshalb, vor dem Kappen der Datenverbindung die Versicherungsbedingungen zu prüfen.
Wie verbreitet direkt erreichbare Oberflächen sind, zeigt eine Auswertung der Sicherheitsfirma Forescout vom 22. Oktober. Mit Daten der Suchmaschine Shodan fand sie 12.976 aus dem Internet erreichbare Dienste von Kühlsteuerungen auf 6.017 öffentlichen IP-Adressen in 99 Ländern. Den größten Anteil stellten XWEB-Systeme von Copeland und Dixell (7.075) und Danfoss StoreView (4.697). Rund 80 Prozent der beobachteten StoreView-Instanzen liefen mit einer Firmware älter als 4.3.1. Für die Serie AK-SM 800A hatte Danfoss 2025 drei Lücken geschlossen, darunter eine Umgehung der Authentifizierung (CVE-2025-41450) und eine Befehlseinschleusung (CVE-2025-41451). Ob genau diese Lücken bei den aktuellen Angriffen ausgenutzt wurden, ist nicht bestätigt.
Hinzu kommen Altgeräte. Danfoss erklärte laut Infosecurity Magazine, die meisten betroffenen Controller seien entweder ältere Modelle ohne Sicherheitsupdates (AK-SM 800 und AK-SC 355) oder neuere AK-SM 800A mit veralteter Firmware gewesen. Für das AK-SM 800 endete der Support laut Forescout im Mai 2021. Das CERT-FR warnt: Wer ein Gerät ohne Sicherheitskorrekturen ins Internet hängt, muss sehr wahrscheinlich mit einer Kompromittierung rechnen. Ein Zurücksetzen auf Werkseinstellungen entferne zwar eingenistete Angreifer, lasse die Lücke aber offen. Immerhin reagieren viele Betreiber: Nach einer Messung von Censys sank die Zahl der aus dem Internet erreichbaren StoreView-Systeme in Frankreich binnen drei Tagen nach dem ersten Angriff um 71 Prozent. Offenbar nahmen die Betreiber die Geräte vom Netz, statt sie zu patchen.
Wenn ein Webinterface über Lebensmittel entscheidet
Die Vorfälle zeigen, wie direkt ein Angriff auf Betriebstechnik (OT) in die physische Welt durchschlägt. Es braucht weder Ransomware noch Datendiebstahl: Ein geänderter Sollwert oder ein dauerhaft aktiver Abtauzyklus genügt, damit Tiefkühlware, Frischfleisch oder Medikamente binnen Stunden unbrauchbar werden. Ein ICA-Filialleiter berichtete dem Sender TV4, die Temperaturen hätten sich nicht mehr zurückstellen lassen. Sabcobel-Chef Stephan Moelans sagte RTL, ein Software-Update allein reiche nicht, die Anlagen müssten teils auch physisch umgebaut werden. Weil viele Märkte dieselben Steuerungen und dieselben Dienstleister nutzen, trifft ein Angriffsweg Dutzende oder Hunderte Standorte zugleich. Forescout rät deshalb, wiederkehrende Konfigurationen über alle von einem Dienstleister betreuten Standorte hinweg zu prüfen.
Was du jetzt tun solltest
Die Empfehlungen von CISA, CERT-FR und BSI decken sich weitgehend. Wer Kühlanlagen betreibt oder betreut, sollte:
- Erreichbarkeit prüfen: Frag deinen Kältedienstleister, ob Steuerung oder Weboberfläche direkt aus dem Internet erreichbar sind, und prüfe es selbst von einem Anschluss außerhalb des Firmennetzes.
- Internetzugang kappen: Controller und Bedienpanels gehören nicht ins öffentliche Netz. Fernzugriff nur über ein aktuelles VPN oder eine gehärtete Firewall, möglichst mit Mehrfaktor-Anmeldung. Eine IP-Filterung auf die Adressen des Dienstleisters ist laut CERT-FR nur eine Notlösung.
- Zugangsdaten ändern: Standardpasswörter ersetzen und starke Passwörter erzwingen. Bei Danfoss-Geräten empfiehlt das CERT-FR, die Sicherheitsstufe auf „Strict“ zu setzen.
- Firmware aktualisieren, Altgeräte ersetzen: Updates einspielen; Geräte ohne Herstellersupport austauschen, statt sie weiter am Netz zu betreiben.
- Netze trennen: Betriebstechnik in ein eigenes VLAN, getrennt vom Büronetz. Änderungen nur von freigegebenen Geräten und IP-Adressen zulassen (Allowlist).
- Sollwerte begrenzen und überwachen: Plausible Grenzen für Sollwerte festlegen, bei Abweichungen alarmieren, Protokollierung aktivieren und Logs regelmäßig auswerten. Konfigurationen offline sichern und die Wiederherstellung testen.
- Nach einem Vorfall: Gesamte Konfiguration und vor allem die Abtaupläne prüfen, das Gerät neu starten oder auf Werkseinstellungen zurücksetzen und vollständig neu konfigurieren, bevor es wieder in Betrieb geht.
Ob die Oberfläche von außen antwortet, lässt sich etwa über einen Mobilfunk-Hotspot prüfen. Scanne dabei nur eigene Adressen:
# öffentliche IP des eigenen Standorts einsetzen (Beispieladresse)
nmap -Pn -p 80,443,8080,8443 203.0.113.10

# antwortet die Weboberfläche ohne VPN?
curl -skI https://203.0.113.10/ | head -n 1
Technische Details zur Absicherung beschreibt das BSI in seiner Cybersicherheitsempfehlung BSI-CS 154 zu internetverbundenen OT-Systemen.
Quellen
- CISA, FBI, HHS, USDA, DOT: US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems (Merkblatt) (05.11.2026)
- CISA: CISA, FBI, HHS, USDA, and DOT Urge Critical Infrastructure To Strengthen Industrial Refrigeration and Cold Chain Monitoring Systems Cybersecurity (05.11.2026)
- CERT-FR: CERTFR-2026-ALE-012 – Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (12.10.2026, aktualisiert 16.10.2026)
- BSI: BSI rät dringend zur Absicherung vernetzter Steuerungssysteme (13.10.2026, Update 03.11.2026)
- BleepingComputer: FBI, CISA warn of cyberattacks targeting refrigeration systems (05.11.2026)
- BleepingComputer: Hackers disrupt refrigeration systems at European supermarkets (02.11.2026)
- BleepingComputer: Cyberattack shuts down refrigerators at French supermarkets (12.10.2026)
- BleepingComputer: Cyberattack disrupts blood storage refrigeration systems in France (04.11.2026)
- AP (via AJC): Supermarket freezers in several European countries hit by apparent cyberattacks (03.11.2026)
- ZDFheute: Cyberangriffe auf Supermärkte auch in Deutschland (03.11.2026)
- Forescout Vedere Labs: Cold Chain, Open Control – Exposed Refrigeration Systems Reveal Global Risk (22.10.2026)
- Infosecurity Magazine: France: Internet-Exposed Danfoss Controllers Drop 71% After Cyber-Attack (15.10.2026)
- CISA: ICSA-25-140-03 Danfoss AK-SM 8xxA Series (Update A) (20.05.2025, Update 26.08.2025)
- Nextgov/FCW: Officials suspect Iran in series of cyberattacks on military base freezers (29.10.2026)
- The New York Times (via Boston Globe): Are freezers being hacked? Europe and the US military are investigating. (02.11.2026)
Bildnachweis
- Aufmacher: Tiefkühlregale in einem Supermarkt (FrozenFoodSupermarket.jpg) von Raysonho @ Open Grid Scheduler / Grid Engine, Lizenz CC0, via Wikimedia Commons
- Im Text: Automate industriel WAGO pour un système de monitoring en industrie pharmaceutique von Pierre75000, Lizenz CC BY-SA 4.0, via Wikimedia Commons
