Kaum eine Sicherheitstechnik hat einen so guten Ruf wie die Quantenverschlüsselung: Abhören sei physikalisch unmöglich, heißt es oft. Gemeint ist in der Regel die Quantenschlüsselverteilung (Quantum Key Distribution, QKD). Sie verschlüsselt keine Daten, sondern lässt zwei Stellen einen gemeinsamen geheimen Schlüssel erzeugen. Wie weit das Versprechen trägt, hängt von Details ab, die in Pressemitteilungen selten vorkommen. Zuletzt hat die deutsche Forschungsinitiative QuNET Ende Oktober zum Abschluss Teilnetze in Bayern, Thüringen und Berlin zu einem experimentellen QKD-Netz zusammengeschaltet.
Drei Ansätze, die oft verwechselt werden
Verschlüsselung im Internet kombiniert heute zwei Bausteine. Asymmetrische Verfahren wie RSA oder elliptische Kurven handeln Schlüssel aus und erzeugen Signaturen, symmetrische Verfahren wie AES verschlüsseln dann die eigentlichen Daten. Die asymmetrischen Verfahren beruhen auf mathematischen Problemen, die ein großer, fehlertoleranter Quantencomputer mit dem Shor-Algorithmus lösen könnte. Einen solchen Rechner gibt es bisher nicht. Wer aber heute verschlüsselten Verkehr mitschneidet, könnte ihn später entschlüsseln. Fachleute nennen das „Store now, decrypt later“.
Auf diese Bedrohung gibt es zwei Antworten. Post-Quanten-Kryptografie (PQC) ersetzt die gefährdeten asymmetrischen Verfahren durch neue, die nach heutigem Wissen auch Quantencomputern standhalten. Sie läuft als Software auf gewöhnlicher Hardware. Das US-Standardisierungsinstitut NIST hat im August 2024 die ersten drei Standards veröffentlicht: FIPS 203 (ML-KEM, hervorgegangen aus Kyber) für den Schlüsselaustausch sowie FIPS 204 (ML-DSA, aus Dilithium) und FIPS 205 (SLH-DSA, aus Sphincs+) für Signaturen. Standards für das Signaturverfahren Falcon und für HQC, das NIST im März 2025 als Reserve für ML-KEM ausgewählt hat, sind in Arbeit. QKD setzt dagegen auf Physik: Die Sicherheit soll nicht von der Schwierigkeit eines Rechenproblems abhängen, sondern von Eigenschaften der Quantenmechanik.
So funktioniert Quantenschlüsselverteilung
Das bekannteste Protokoll, BB84, stellten Charles Bennett und Gilles Brassard 1984 vor. Die beiden Gegenstellen, traditionell Alice und Bob genannt, sind über zwei Kanäle verbunden: einen Quantenkanal, meist eine Glasfaser oder eine Freistrahlstrecke, und einen klassischen Kanal. Alice schickt einzelne Lichtquanten, deren Zustand etwa in der Polarisation kodiert ist, Bob misst sie. Ein unbekannter Quantenzustand lässt sich durch Messung nicht vollständig erfassen und daher auch nicht perfekt kopieren. Wer die Photonen unterwegs abfängt und misst, stört sie. Vergleichen Alice und Bob über den klassischen Kanal einen Teil ihrer Ergebnisse, fällt ein Lauscher auf. Aus den übrigen Messwerten entsteht nach einer Nachbearbeitung der gemeinsame Schlüssel.
Zwei Punkte gehen leicht unter. Erstens muss der klassische Kanal authentisiert sein, sonst kann sich ein Angreifer als Man-in-the-Middle dazwischenschalten. Dafür braucht es vorab verteilte Schlüssel oder Signaturen, etwa mit Post-Quanten-Verfahren. QKD klärt also nicht selbst, wer am anderen Ende sitzt. Zweitens gilt die viel zitierte Sicherheit gegen Angreifer mit beliebiger Rechenleistung nur, wenn die Daten mit einem One-Time-Pad verschlüsselt werden, dessen Schlüssel so lang ist wie die Nachricht. Dafür reichen die Schlüsselraten meist bei Weitem nicht. In der Praxis liefert QKD deshalb Schlüssel für AES und Co. – womit der Anspruch absoluter Sicherheit entfällt, wie europäische Sicherheitsbehörden betonen.
Angriffe auf die Geräte statt auf die Physik
Die Sicherheitsbeweise gelten für ein idealisiertes Modell. Echte Laser und Detektoren haben Eigenheiten, und dort setzen Angriffe an. Das bekannteste Beispiel stammt von 2010: Forschende der Norwegischen Technisch-Naturwissenschaftlichen Universität (NTNU) in Trondheim und des Max-Planck-Instituts für die Physik des Lichts in Erlangen zeigten in Nature Photonics, dass sich die Detektoren zweier kommerzieller QKD-Systeme mit gezielt eingestrahltem hellem Licht „blenden“ und anschließend vollständig fernsteuern ließen. Nach Angaben der Autoren konnte ein Angreifer so den gesamten Schlüssel spurlos abgreifen, mit einer Apparatur aus handelsüblichen Bauteilen. Betroffen seien vermutlich die meisten Systeme, die einzelne Photonen mit Lawinenphotodioden nachweisen.
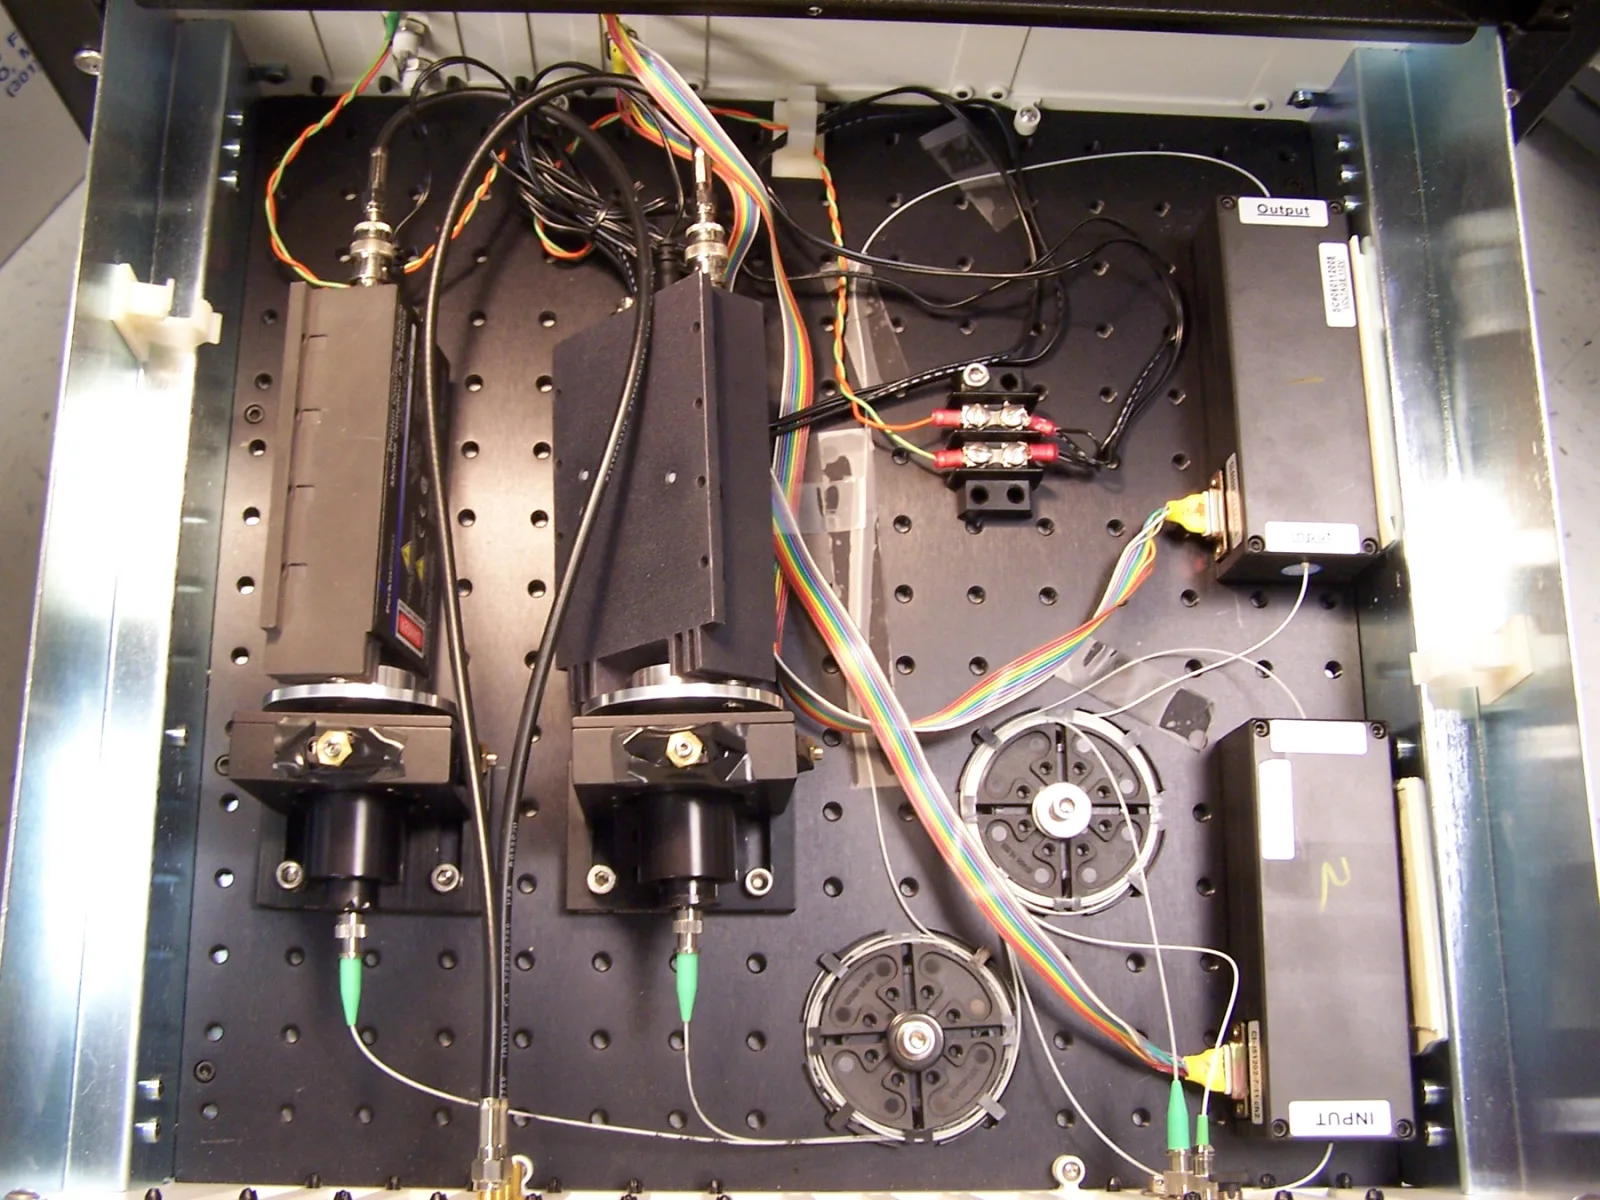
Bild: Detektionsstufe eines QKD-Prototyps des NIST. Links weisen zwei kommerzielle Silizium-Lawinenphotodioden die Photonen nach – die Bauteilklasse, um die es beim Blendungsangriff von 2010 ging. Foto: National Institute of Standards and Technology, gemeinfrei, via Wikimedia Commons

Die Forschung reagierte mit neuen Protokollen. Die 2012 vorgeschlagene messgeräteunabhängige QKD (MDI-QKD) soll nach Angaben ihrer Entwickler sämtliche Seitenkanäle der Detektoren ausschalten. Laut den europäischen Sicherheitsbehörden gibt es aber ganze Familien physischer Angriffe auf QKD-Geräte; das BSI hat sie 2023 in einer umfangreichen Studie zusammengetragen. Hinzu kommt eine prinzipielle Schwäche: Weil jeder Abhörversuch die Übertragung stört, wird er zugleich zum Denial-of-Service-Angriff.
Reichweite, Vertrauensknoten und Kosten
Glasfaser schluckt Licht, und einzelne Photonen lassen sich unterwegs nicht verstärken. Kommerzielle QKD-Systeme kommen laut einem gemeinsamen Positionspapier von BSI, ANSSI und Partnerbehörden typischerweise auf rund 100 Kilometer. Rekorde liegen deutlich darüber: 2023 berichteten Forschende um Jian-Wei Pan in Physical Review Letters von einer Schlüsselverteilung über 1002 Kilometer Glasfaser mit dem Twin-Field-Verfahren – allerdings mit rechnerisch etwa einem Schlüsselbit pro hundert Milliarden gesendeter Lichtpulse.
Für praktische Netze werden Teilstrecken deshalb über Vertrauensknoten (Trusted Nodes) aneinandergereiht. Jeder Knoten kennt die Schlüssel, muss also physisch geschützt werden, und echte Ende-zu-Ende-Sicherheit gibt es nicht mehr. Ein 2021 in Nature beschriebenes Netz in China verbindet auf diese Weise mehr als 150 Nutzer über mehr als 700 Glasfaserstrecken und zwei Satellitenverbindungen auf insgesamt 4600 Kilometern. Satelliten sind nach Einschätzung der Behörden aber keine einfache Lösung: Sie sind meist nur kurze Zeit am Tag erreichbar, wetterabhängig, in den meisten Umsetzungen selbst Vertrauensknoten und sehr teuer. Quantenrepeater, die das Problem lösen könnten, sind noch Grundlagenforschung.
Zudem braucht QKD Einzelphotonenquellen und -detektoren, eigene Glasfasern oder Freistrahlstrecken und lässt sich weder als Software ausrollen noch per Update patchen. Anschaffung und Betrieb sind laut Positionspapier sehr teuer, für Mobilgeräte oder einzelne Nutzer ist die Technik ungeeignet.
Was die Sicherheitsbehörden sagen
Im Januar 2024 haben das BSI, die französische ANSSI, die niederländische NLNCSA und die schwedische Kommunikationssicherheitsbehörde der Streitkräfte gemeinsam Stellung bezogen. Ihr Urteil: QKD sei derzeit nur in einigen Nischen praktisch einsetzbar und aus Sicherheitssicht noch nicht ausgereift. Kein QKD-Protokoll habe bislang ein Standardisierungsverfahren wie das von NIST für PQC durchlaufen, umfassende Sicherheitsbeweise für praxisrelevante Protokolle fehlten ebenso wie anerkannte Prüfverfahren gegen physische Angriffe. Erste Bausteine gibt es: ein vom BSI finanziertes Common-Criteria-Schutzprofil für eine Klasse von QKD-Protokollen, entwickelt mit dem Normungsinstitut ETSI, und die Norm ISO/IEC 23837. Vorrang habe aber die Migration zu PQC, kombiniert mit klassischen Verfahren oder vorab verteilten symmetrischen Schlüsseln. Weiterforschen solle man an QKD durchaus.
Noch deutlicher ist die US-amerikanische NSA. Sie empfiehlt QKD nicht für Systeme der nationalen Sicherheit, hält PQC für kostengünstiger und leichter zu warten und rechnet nicht damit, QKD-Produkte dafür zuzulassen, solange die genannten Grenzen bestehen. Die EU-Mitgliedstaaten setzen ebenfalls auf PQC: Laut ihrem im Juni 2025 veröffentlichten Fahrplan sollen bis Ende 2026 nationale Übergangspläne stehen, Anwendungen mit hohem Risiko bis Ende 2030 umgestellt sein und bis 2035 möglichst viele weitere Systeme.
Wo QKD trotzdem ihren Platz hat
Sinnvoll kann QKD dort sein, wo feste Standorte über überschaubare Entfernungen verbunden werden, der Schutzbedarf die hohen Kosten rechtfertigt und günstigere Alternativen nicht infrage kommen. QuNET nennt als erste Anwendung die Vernetzung etwa von Behörden. Perspektivisch könnten solche Netze laut QuNET auch Quantencomputer verbinden. Ist QKD also abhörsicher? Die Physik kann einen Lauscher im Modell verraten. Wie sicher ein reales Netz ist, entscheiden Geräte, Authentisierung und Vertrauensknoten.
Für Admins und Nutzer ist ohnehin PQC die relevante Umstellung, und sie ist bereits angelaufen. OpenSSH etwa nutzt seit Version 10.0 vom April 2025 standardmäßig das hybride Verfahren mlkem768x25519-sha256, das ML-KEM mit dem klassischen X25519 kombiniert. Ob dein SSH-Client das beherrscht, prüfst du so:
# Welche hybriden Post-Quanten-Verfahren kennt der Client?
ssh -Q kex | grep -E 'mlkem|sntrup'

# In welcher Reihenfolge bietet er sie einem bestimmten Server an?
ssh -G server.example.org | grep -i kexalgorithms
Quellen
- ANSSI, BSI, NLNCSA, Swedish NCSA: Position Paper on Quantum Key Distribution (26.01.2024)
- NSA: Quantum Key Distribution (QKD) and Quantum Cryptography (QC) (ohne Datum)
- BSI: Implementation Attacks against QKD Systems (21.12.2023)
- NIST: NIST Releases First 3 Finalized Post-Quantum Encryption Standards (13.08.2024)
- NIST: NIST Selects HQC as Fifth Algorithm for Post-Quantum Encryption (11.03.2025)
- NIST CSRC: Post-Quantum Cryptography – Projektseite (Stand 27.10.2026)
- Bennett, Brassard: Quantum cryptography: Public key distribution and coin tossing (Nachdruck des BB84-Artikels) (1984)
- Nature Photonics: Hacking commercial quantum cryptography systems by tailored bright illumination (29.08.2010)
- Physical Review Letters: Measurement-device-independent quantum key distribution (2012)
- Physical Review Letters: Experimental Twin-Field Quantum Key Distribution over 1000 km Fiber Distance (25.05.2023)
- Nature: An integrated space-to-ground quantum communication network over 4,600 kilometres (06.01.2021)
- EU-Kommission/NIS-Kooperationsgruppe: A Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography (23.06.2025)
- OpenSSH: Release Notes 10.0 (09.04.2025)
- Max-Planck-Institut für die Physik des Lichts: Abschluss der QuNET-Initiative (mit FAQ) (28.10.2026)
Bildnachweis
- Aufmacher: High-Speed Quantum Key System Wins Research Award von National Institute of Standards and Technology, gemeinfrei (Public Domain, Werk einer US-Bundesbehörde), via Wikimedia Commons
- Im Text: New Quantum Key System Combines Speed, Distance von National Institute of Standards and Technology, gemeinfrei (Public Domain, Werk einer US-Bundesbehörde), via Wikimedia Commons
