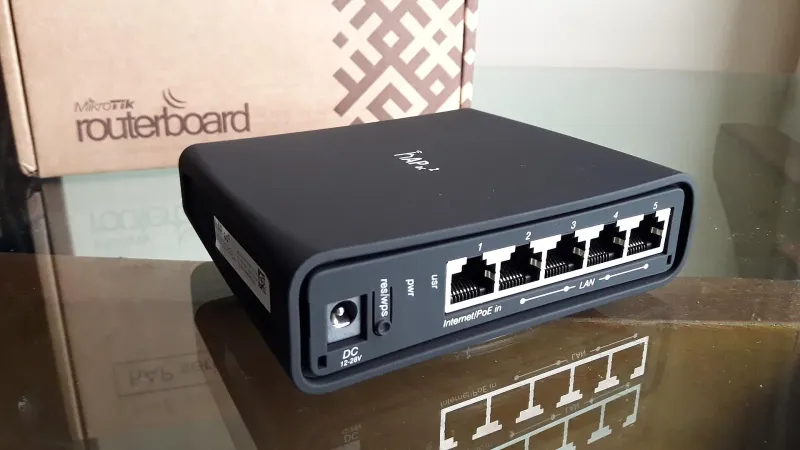
Netzwerk Kritische Linux-Lücke im TCP-Stack: Was Router- und Homelab-Betreiber jetzt tun sollten CVE-2026-98432 steckt seit Linux 4.4 im IPv4-TCP-Code und ist mit CVSS 9.8 bewertet. Server-Distributionen liefern Patches, bei Routern ist die Lage uneinheitlich: MikroTik hat Updates veröffentlicht, andere Hersteller schweigen bislang. A. Vilsmeier 05.11.2026 · 14:30 Uhr 6 Min.