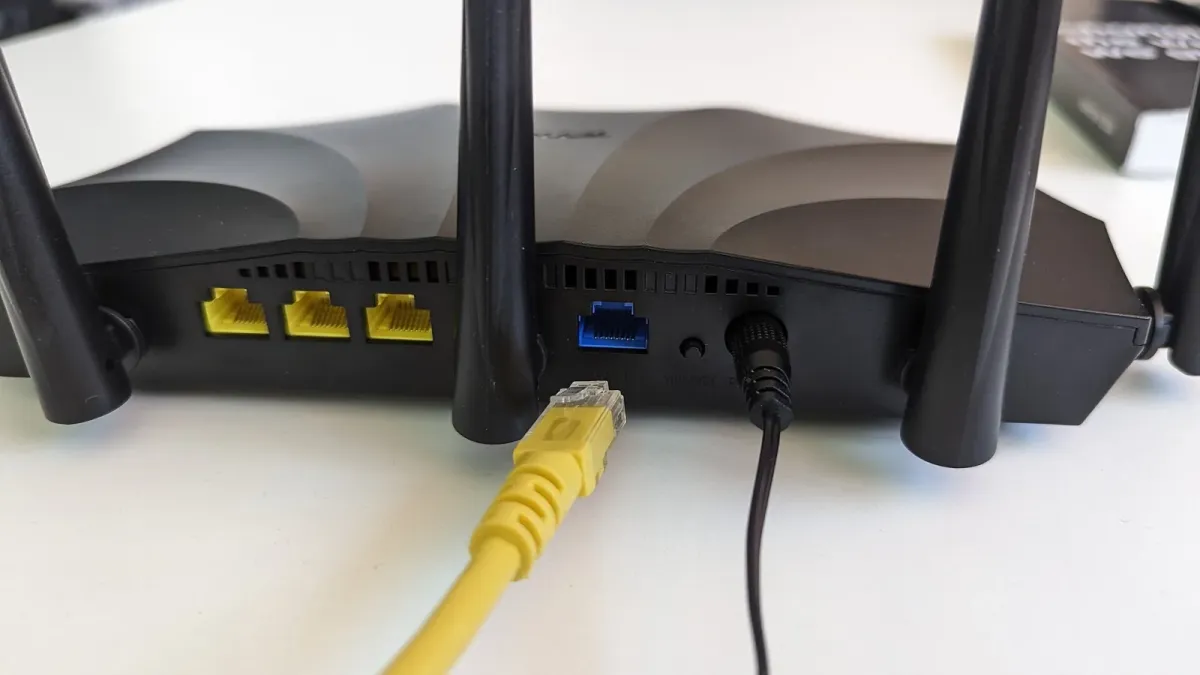
Für den WLAN-Router Tenda AC19 ist seit 7. November 2026 eine Lücke öffentlich, die Angreifern unauthentifiziert Zugriff auf das Gerät erlauben kann: CVE-2026-123966 ist ein Heap-basierter Pufferüberlauf in der Funktion saveParentControlInfo, die die Kindersicherung des Routers konfiguriert. VulDB gibt der Schwachstelle einen CVSS-3.1-Wert von 10,0 und einen CVSS-4.0-Wert von 9,3; Exploit-Code steht als Proof-of-Concept bei GitHub bereit. Weder ein Herstellerfix von Tenda noch bestätigte Angriffe in freier Wildbahn sind bislang zu verifizieren – wer das Gerät einsetzt, muss selbst handeln.
Was CVE-2026-123966 technisch macht
Nach der veröffentlichten Analyse im GitHub-Repository Tmzop/Tenda-AC19-saveParentControlInfo steckt die Schwachstelle im HTTP-Handler für /goform/saveParentControlInfo. Dieser nimmt per POST unter anderem den Parameter deviceId entgegen, liest ihn über die interne Funktion websGetVar() und schreibt ihn ohne Längenprüfung mittels strcpy(ptr + 2, src) in einen Heap-Puffer von 596 Byte. Ein überlanger Wert überschreibt angrenzende Heap-Metadaten – der klassische Nährboden für Speicherkorruption bis hin zur Code-Ausführung. Der zuständige HTTP-Daemon httpd läuft im Router mit hohen Rechten, was den Schaden beim Treffer maximiert.
Die PoC im GitHub-Repository schickt rund 600 Byte lange Zeichenketten an mehrere Parameter – neben deviceId auch time (hier über eine unlimitierte sscanf-Verarbeitung ein weiterer Overflow-Pfad) und urls. In Tests stürzt der Webserver sofort ab, das Gerät startet neu. Der Angriff benötigt weder eine Anmeldung noch Benutzerinteraktion; er funktioniert aus jedem Netz, aus dem das Web-Interface erreichbar ist.
Bild: Symbolbild (Netgear Nighthawk AC1900, nicht das betroffene Tenda-Modell). Foto: Evan-Amos, Public Domain, via Wikimedia Commons.

Was öffentlich belegt ist – und was nicht
Als verwundbar nennt der CVE-Eintrag die Firmware 16.03.10.07 des Tenda AC19. Dass nur diese Firmware betroffen ist, lässt sich aus den Quellen nicht ableiten – es ist die Version, die im Rahmen der Veröffentlichung getestet wurde. Nach aktuellem Stand gilt:
- Öffentlich dokumentiert: PoC-Code auf GitHub (Repository Tmzop/Tenda-AC19-saveParentControlInfo), VulDB- und NVD-Eintrag CVE-2026-123966, CVSS-Einstufung durch VulDB (10,0 nach CVSS 3.1).
- Nicht verifiziert: ein Herstellerfix oder eine öffentliche Reaktion von Tenda. Auch Angriffe in freier Wildbahn sind bisher nicht dokumentiert.
VulDB listet die Lücke als deferred im NVD und verweist ausschließlich auf den PoC. Tendas üblicherweise schleppende Patch-Praxis bei älteren AC-Routern legt nahe, dass auf einen schnellen Firmware-Push nicht zu bauen ist.
Was du jetzt tun solltest
Das Gerät weiterzubetreiben ist bei der aktuellen Lage vertretbar, aber nur mit konsequenten Mitigations. Konkret:
- WAN-Zugriff auf die Oberfläche sperren. Die wichtigste Maßnahme. In der Router-Weboberfläche unter
Erweiterte Einstellungen → System → WAN Remote Managementdie Fernwartung deaktivieren – falls sie je aktiv war. Bei unklarer Vorgeschichte: Außenport des Routers am Provider-Modem oder vorgeschalteter Firewall per ACL dicht machen. Prüfen vom Internet aus mit
Alle drei Ports sollten alsnmap -Pn -p 80,443,8080 <Deine-Public-IP>filteredoderclosederscheinen. - LAN-Zugriff einschränken. Der Exploit funktioniert auch aus dem WLAN heraus. Gästenetz vom Haupt-LAN trennen und sicherstellen, dass das Gäste-VLAN keine IP-Verbindung zur Router-Admin-Adresse hat. Wo möglich, das Admin-Interface an eine einzelne verkabelte Admin-IP binden.
- Kindersicherung deaktivieren. Die Schwachstelle liegt im Handler der Kindersicherung. Wer die Funktion nicht nutzt, schaltet sie unter
Parental Controleinfach ab – der verwundbare Endpunkt bleibt zwar im Code, wird aber in typischen Konfigurationen seltener angesprochen. - Firmware prüfen. Die eingesetzte Version steht unter
System Status. Wird irgendwann eine Version jenseits von 16.03.10.07 bereitgestellt, Release-Notes auf eine Erwähnung von CVE-2026-123966 oder Schlagworten wie „buffer overflow“, „parental control“, „heap“ scannen. Kein blindes Update vertrauen. - Rollback vorbereiten. Lade dir die aktuell installierte Firmware aus Tendas Download-Portal und sichere sie lokal. Sollte ein späteres Update Probleme machen, ist der Rückweg so dokumentiert.
- Alternative erwägen. Für Haushalte oder kleine Büros, die auf gepflegte Sicherheits-Patches angewiesen sind, ist der AC19 bei dieser Lage nicht die erste Wahl. Router mit OpenWRT-Unterstützung oder aktuell gepflegten Hersteller-Serien bieten mehr Spielraum.
Einordnung
Heap-Overflows in Router-Webinterfaces sind ein Dauerbrenner – gerade im Low-Cost-Segment, in dem der Druck für zügige Patches gering ist. CVE-2026-123966 ist dafür ein Lehrbeispiel: Die verantwortliche Funktion kopiert externen Input ungeprüft in einen zu kleinen Puffer; dass der Daemon mit Vollrechten läuft, macht aus einem simplen Fehler einen Vorfall. Positiv: Der Angriff braucht Zugriff auf das Web-Interface. Wer den vom WAN konsequent abschottet, reduziert das Risiko für den praktischen Alltag erheblich – ersetzt aber keinen Patch, wenn das LAN selbst nicht als sicher gelten kann.
Der Tenda AC19 ist ein in vielen Haushalten und kleinen Betrieben vertretener AC2100-Dualband-Router. Die betroffene Firmware-Reihe 16.03.10.x wurde Tendas Portal zufolge seit 2022 nicht mehr grundlegend überarbeitet; Updates erschienen zuletzt in größeren Abständen. Ob der Hersteller auf die Veröffentlichung reagiert, bleibt offen. Als Signal für Betreiber reicht die Faktenlage aber aus, um vom Automatikmodus abzurücken: Schau selbst in den Konfigurations-Dialog, prüfe, ob Fernzugriff abgeschaltet ist, und behandle die Admin-Oberfläche so, als ob bei jedem Login-Formular ein PoC daneben liegt. Denn in diesem Fall liegt er das wirklich.
Quellen
- VulDB: CVE-2026-123966 Tenda AC19 saveParentControlInfo heap-based overflow (7. 11. 2026)
- OffSeq Radar: CVE-2026-123966 Heap-based Buffer Overflow in Tenda AC19 (7. 11. 2026)
- GitHub Tmzop: Tenda AC19 saveParentControlInfo heap buffer overflow advisory
- Strix: CVE-2026-123966 Memory Corruption Vulnerability (7. 11. 2026)
Bildnachweis
- Aufmacher: WAN-Anschluss eines Tenda-WLAN-Routers von Boltasu, Lizenz CC BY-SA 4.0, via Wikimedia Commons
- Inline (Symbolbild): Netgear Nighthawk AC1900 WiFi Router von Evan-Amos, Public Domain, via Wikimedia Commons
