Beim japanischen Möbelhändler Nitori sind möglicherweise Kundendaten in sehr großem Umfang abgeflossen. Die Nitori Holdings hat am 9. November 2026 mitgeteilt, dass Unbefugte auf ein von ihr betriebenes System zugegriffen haben. Nach dem bisherigen Stand der Untersuchung könnten bis zu 37,62 Millionen Datensätze mit persönlichen Angaben nach außen gelangt sein. Login-Passwörter und Kreditkartendaten gehören nach Angaben des Unternehmens nicht dazu.
Die Zahl ist mit Vorsicht zu lesen, und zwar in beide Richtungen. Nitori nennt sie ausdrücklich als Höchstwert („最大3,762万件“, also „maximal 37,62 Millionen Fälle“) und spricht von einer Möglichkeit, nicht von einem nachgewiesenen Abfluss. Gezählt werden außerdem Datensätze, nicht Menschen: Wie viele Personen und Firmen dahinterstehen, sagt die Mitteilung nicht. Das Unternehmen wertet nach eigenen Angaben weiter Protokolle aus und gleicht Daten ab; Umfang und Zahl können sich noch ändern.
Zeitablauf: Zugriff womöglich schon seit Oktober
Festgestellt hat Nitori den unbefugten Zugriff nach eigener Darstellung am 6. November 2026. Das Unternehmen habe die Verbindung sofort gekappt und zusammen mit externen Fachleuten begonnen, Ursache, Einfallstor und Ausmaß zu untersuchen. Die anschließende Auswertung der Protokolle ergab dann einen unangenehmen Befund: Schon von Mitte bis Ende Oktober 2026 könnte ein Dritter Zugriff gehabt haben. Die Einzelheiten dazu seien noch in Klärung.
Zur Ursache macht Nitori keine Angaben. In der Mitteilung steht lediglich, man habe „verwundbare Stellen“ behandelt und die Überwachung verstärkt; der Zugang des Angreifers bleibe gesperrt. Welches System betroffen war und wie die Täter hineinkamen, bleibt offen. Als Lehre kündigt das Unternehmen an, Zugriffskontrolle, Anmeldung und Rechteverwaltung sowie die Überwachung zu überprüfen.
Bekannt hat sich zu dem Angriff bislang niemand, jedenfalls nicht nach den Quellen, die uns am 11. November 2026 vorlagen. Das US-Fachmagazin BleepingComputer berichtet unter Berufung auf einen Unternehmenssprecher, Nitori prüfe auch, ob Erpressungssoftware im Spiel war. In der Mitteilung des Unternehmens steht davon nichts.
Diese Daten könnten betroffen sein
Nitori unterscheidet drei Gruppen. Welche Angaben im Einzelfall betroffen sind, ist laut Unternehmen von Kunde zu Kunde verschieden.
- Privatkunden – registrierte Mitglieder und Käufer bei der Nitori-Gruppe: Mitgliedsnummer, Name samt Lesung in Silbenschrift (Furigana), E-Mail-Adresse, Anschrift, Telefonnummer, Geburtsdatum und Geschlecht.
- Firmenkunden: Mitgliedsnummer, Firmenname, Abteilung, Name des Vertreters, Anschrift und Telefonnummer der Firma sowie Name, E-Mail-Adresse und Telefonnummer des Ansprechpartners.
- Bestelldaten: Bestellungen über den eigenen Onlineshop „Nitori Net“ und über die offiziellen Nitori-Shops auf fremden Handelsplattformen. Welche Plattformen gemeint sind, nennt das Unternehmen nicht.
Die Mitteilung spricht durchgehend von der Nitori-Gruppe und ihren japanischen Diensten. Ob auch Kunden der Auslandsgesellschaften betroffen sind, geht daraus nicht hervor. Laut BleepingComputer betreibt Nitori 879 Filialen in Japan und 219 weitere in China, Südkorea, Taiwan, Thailand, Singapur und Hongkong; europäische Standorte nennt der Bericht nicht. Für Leser hierzulande ist der Fall vor allem dann unmittelbar wichtig, wenn sie in Japan gelebt oder dort bestellt haben.
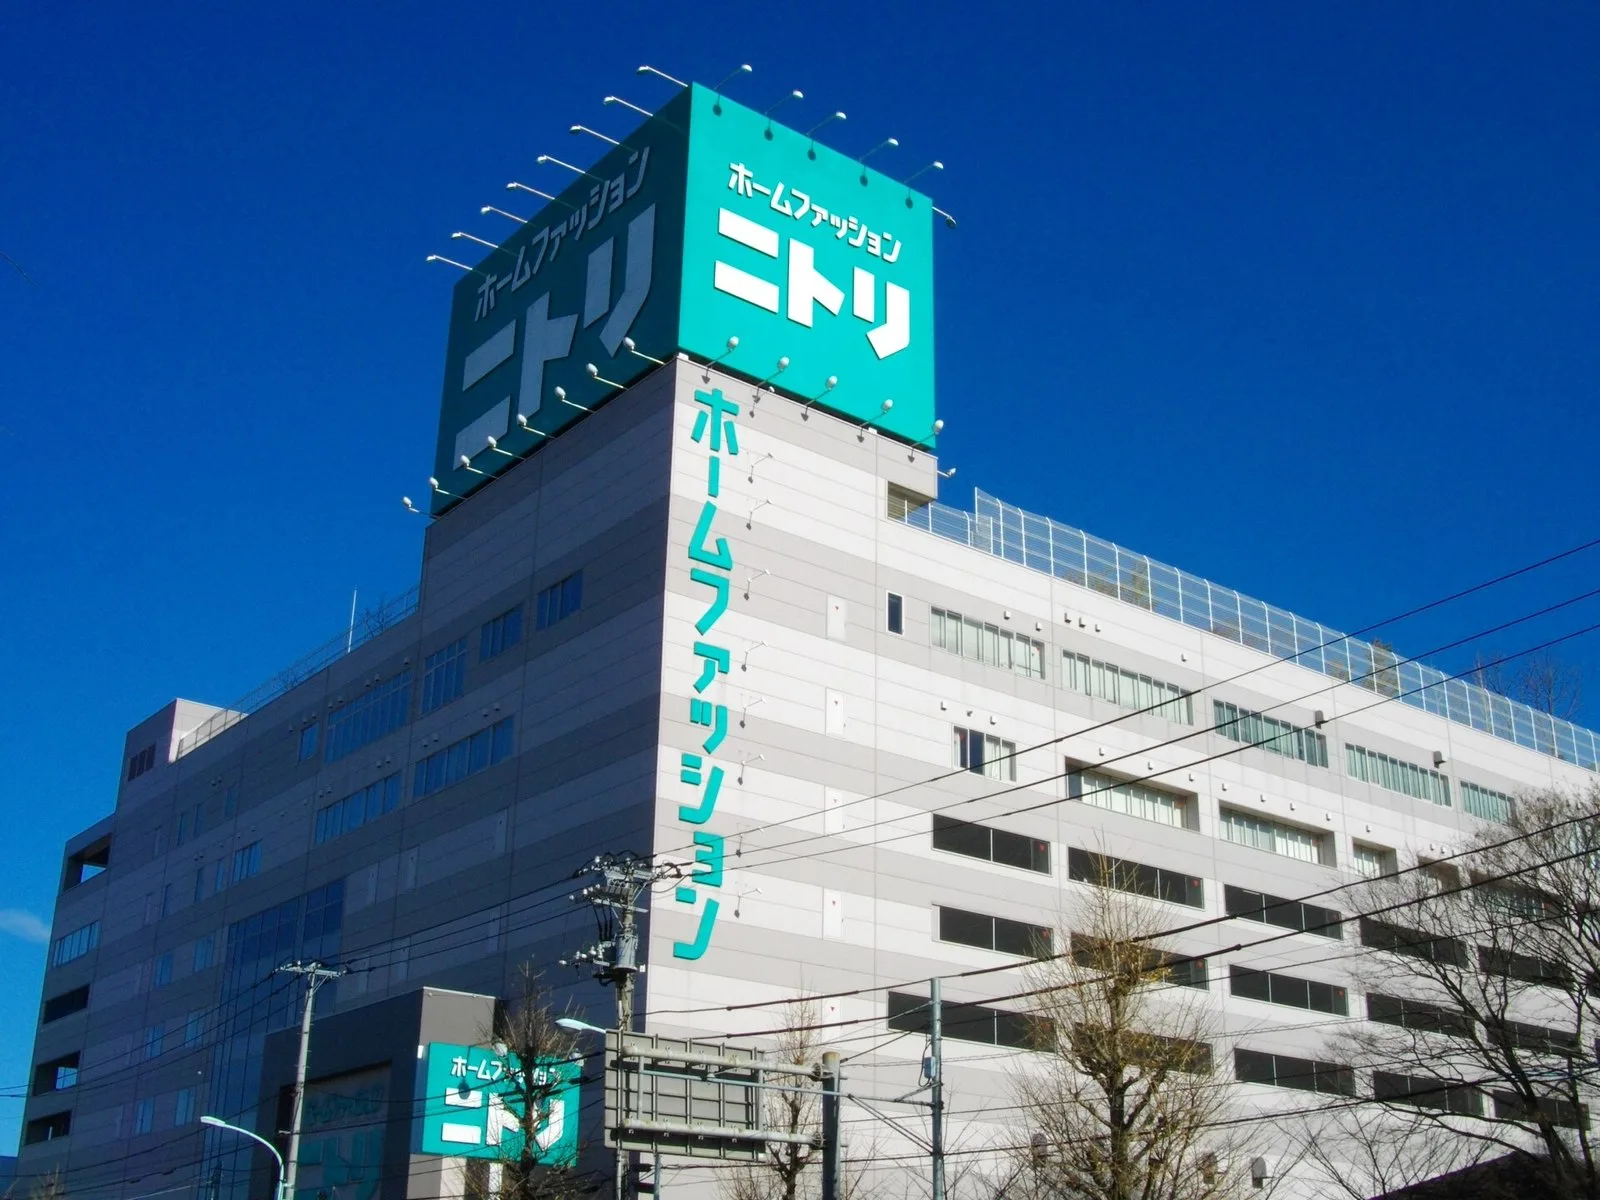
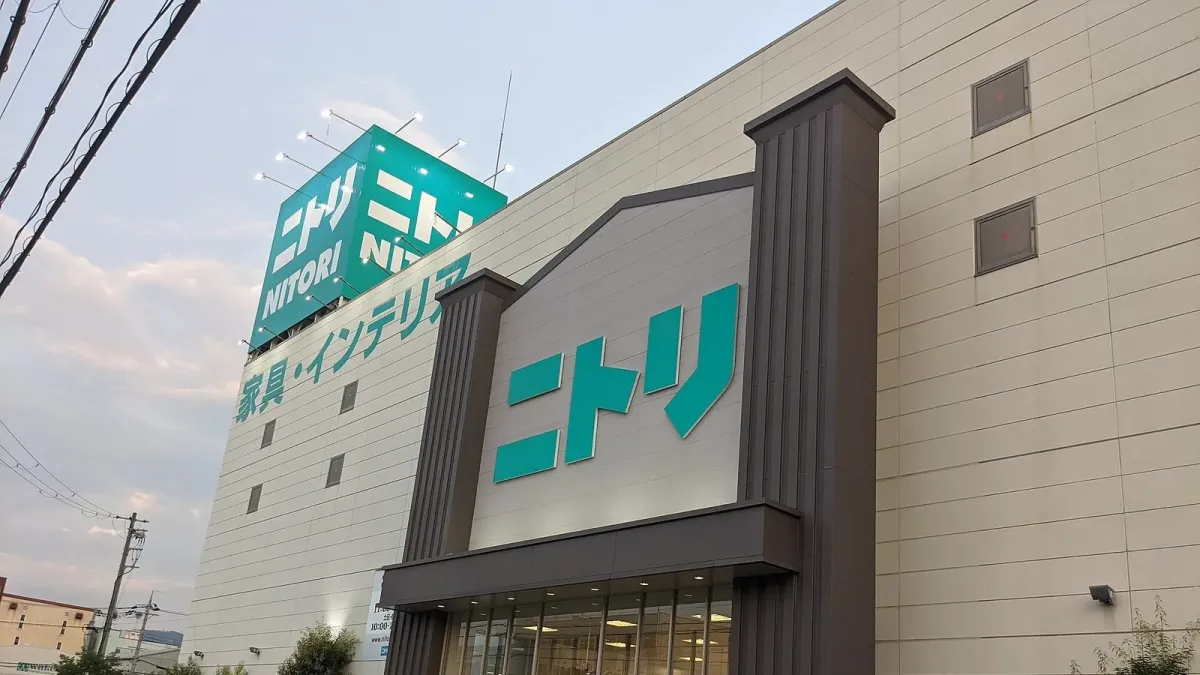
Nitori-Filiale in Akabane, Tokio (Aufnahme von 2012). Foto: Abasaa / Wikimedia Commons, gemeinfrei
Warum der Datensatz auch ohne Kreditkarten gefährlich ist
Dass Passwörter und Kartendaten nach Angaben von Nitori fehlen, ist eine gute Nachricht: Niemand kann sich mit diesen Daten allein in ein Kundenkonto einloggen oder direkt auf fremde Rechnung einkaufen. Entwarnung ist es nicht. Die übrigen Angaben haben einen Nachteil, den ein Passwort nicht hat – sie lassen sich nicht ändern. Ein Passwort ist in zwei Minuten ersetzt, Geburtsdatum, Wohnanschrift und Telefonnummer bleiben.
Gefährlich ist vor allem die Kombination. Wer Name, Adresse, Telefonnummer und dazu eine echte Bestellung kennt, kann Nachrichten schreiben, die kaum von echten zu unterscheiden sind: eine angebliche Lieferverzögerung für genau das Möbelstück, das der Empfänger tatsächlich bestellt hat, mit richtiger Anrede und richtiger Adresse. Solches gezieltes Phishing funktioniert deutlich besser als Massenmails. Nitori warnt selbst davor, dass die Daten für gefälschte E-Mails, Phishing und verdächtige Anrufe missbraucht werden könnten – im Namen des Unternehmens, aber auch im Namen von Paketdiensten oder Handelsplattformen.
Hinzu kommt: Name, Anschrift und Geburtsdatum sind genau die Angaben, die viele Dienste zur Überprüfung einer Person abfragen. Je vollständiger ein solcher Datensatz ist, desto eher taugt er dazu, sich als jemand anderes auszugeben. Bei den Firmenkunden liegt ein anderes Risiko nahe: Mit Namen, E-Mail-Adresse und Durchwahl des Ansprechpartners lassen sich gefälschte Rechnungen oder Rückfragen sehr glaubwürdig adressieren. Belege dafür, dass Daten aus diesem Vorfall bereits missbraucht wurden, gibt es bisher nicht; Nitori untersucht nach eigenen Angaben auch, ob Folgeschäden entstanden sind.
Dass große Bestände auch ohne Passwörter begehrt sind, hat zuletzt ein anderer Fall gezeigt: Bei Sega waren über einen Newsletter-Dienstleister Millionen Adressen betroffen.
Behörden eingeschaltet, Kunden werden benachrichtigt
Nitori will die betroffenen Kunden nach und nach per E-Mail oder per Post informieren. Einen Zeitplan nennt das Unternehmen nicht. Die japanische Datenschutzbehörde (Personal Information Protection Commission), die Polizei und weitere Stellen seien eingebunden; die Mitteilung formuliert vorsichtig, Meldung und Beratung würden „vorangetrieben“. Für Rückfragen verweist Nitori auf seinen Kundendienst und ein Kontaktformular im Onlineshop. Sobald es Neues gibt, will das Unternehmen sich wieder melden.
Was du jetzt tun solltest
Die folgenden Punkte gelten für dich, wenn du bei Nitori ein Kundenkonto hast oder dort bestellt hast – und sinngemäß bei jedem Datenleck dieser Art.
- Misstraue Nachrichten zu Bestellungen und Lieferungen. Öffne keine Links und Anhänge aus E-Mails oder SMS, die du nicht erwartest, auch wenn Name, Adresse und Bestellung stimmen. Ruf das Kundenkonto oder die Sendungsverfolgung stattdessen selbst über die bekannte Adresse auf.
- Gib am Telefon und per E-Mail nichts heraus. Nitori erklärt ausdrücklich, weder per E-Mail noch telefonisch nach Passwörtern, Kreditkartennummern oder PINs zu fragen. Wer das tut, ist nicht Nitori.
- Antworte nicht auf verdächtige Nachrichten und nutze nicht die darin genannten Kontaktdaten. Nitori bittet darum, sich in solchen Fällen über die Kontaktstelle auf der offiziellen Website zu melden.
- Rechne mit einer echten Benachrichtigung per E-Mail oder Brief – und prüfe auch diese kritisch. Eine echte Mitteilung über ein Datenleck verlangt nicht, dass du über einen Link Zahlungsdaten eingibst.
- Passwort: Laut Nitori sind Login-Passwörter nicht betroffen, eine Aufforderung zum Ändern gibt es in der Mitteilung nicht. Solange die Ursache nicht geklärt ist, schadet ein neues, nur dort verwendetes Passwort trotzdem nicht. Das ist unsere Empfehlung, keine Vorgabe des Unternehmens.
- Als Firmenkunde: Informiere die im Konto hinterlegten Ansprechpartner und die Buchhaltung, dass gefälschte Rechnungen oder Rückfragen im Namen von Nitori möglich sind.
Quellen
- Nitori Holdings: Entschuldigung und Mitteilung zu einem möglichen Abfluss personenbezogener Daten durch unbefugten Zugriff auf unser System (PDF, japanisch) (09.11.2026)
- Nitori Holdings: Nachrichtenübersicht des Unternehmens (abgerufen am 11.11.2026)
- Impress Watch: Nitori – bis zu 37,62 Millionen personenbezogene Datensätze möglicherweise abgeflossen (japanisch) (09.11.2026)
- BleepingComputer: Japanese furniture giant Nitori says hackers stole 37.6M customer records (10.11.2026, ergänzt am 11.11.2026)
Bildnachweis
- Aufmacher: Nitori Daito Morofuku (Ausschnitt) von Mr.ちゅらさん, Lizenz CC BY-SA 4.0, via Wikimedia Commons
- Bild im Text: Nitori Akabane von Abasaa, gemeinfrei (Public Domain), via Wikimedia Commons