SEGA hat am 9. November 2026 ein Datenleck bei einem externen Dienstleister bestätigt: Über den Mail-Versanddienst „ARARA Message“ (japanisch アララメッセージ) des Tokioter Anbieters ARARA sind nach Angaben des Konzerns 2.196.044 E-Mail-Adressen aus SEGA-Newslettern nach außen gelangt. Es geht um Newsletter zu Produkten und Diensten von SEGA und der Konzerntochter SEGA Fave. Das SEGA-Datenleck ist nur ein Ausschnitt eines viel größeren Vorfalls: ARARA beziffert die abgeflossenen Adressen aller Kunden inzwischen auf mehr als 81 Millionen.
Welche Daten und welche Newsletter betroffen sind
Laut der japanischen Mitteilung von SEGA stammen die Adressen aus den Verteilern von elf Newsletter-Aussendungen, die zwischen dem 2. Juli und dem 28. Oktober 2026 verschickt wurden. Bei 92.273 der rund 2,2 Millionen Adressen kommen „mit dem Versand zusammenhängende Informationen“ hinzu (eigene Übersetzung). Was genau darunter fällt, klärt SEGA nach eigenen Angaben noch mit ARARA. Es handelt sich also nicht um zusätzliche Datensätze, sondern um eine Teilmenge der 2,2 Millionen.
Inhaltlich drehten sich die Aussendungen um SEGAs Arcade- und Merchandising-Geschäft:
- den Start der Arcade-Rhythmusspiele „CHUNITHM Mate“ (2. Juli), „Ongeki Re:Fresh Act.2“ (23. Juli) und „maimai でらっくす MAGiCAL“ (17. September),
- sechs Aussendungen zu den Losaktionen „SEGA Lucky Kuji“ und „SEGA Lucky Kuji Online“ zwischen dem 6. Juli und dem 28. Oktober,
- zwei Hinweise auf den SEGA-Auftritt auf der Tokyo Game Show 2026 (17. und 18. September).
Nicht abgeflossen sind laut SEGA Namen, Geburtsdaten, Geschlecht, Anschriften, Telefonnummern, Kreditkartendaten und Login-Passwörter. Mails an die Adressen, die für ein „SEGA Account“ hinterlegt sind, verschickt SEGA über ein anderes System; diese Adressen gehören nicht zu den abgeflossenen Daten. Wer dieselbe Adresse allerdings auch für einen der genannten Newsletter genutzt hat, ist trotzdem betroffen. Einen Missbrauch der Daten hat SEGA nach eigenen Angaben bislang nicht festgestellt. Zu den Ländern der Empfänger macht der Konzern keine Angaben.
So lief der Angriff auf den Dienstleister ARARA
ARARA gehört zur japanischen PayCloud Holdings und vermietet seinen Versanddienst an Firmenkunden, die damit Newsletter und Werbemails verschicken. Nach den Zwischenberichten vom 2. und 6. November 2026 begann der Angriff am 27. Oktober mit Zugriffen, die ARARA als Erkundung einstuft. Am 28. Oktober meldete sich der Angreifer unbefugt an der Verwaltungsoberfläche einer gemeinsam genutzten Umgebung an und zog Daten über deren Exportfunktion ab; ARARA stoppte diese Umgebung am Nachmittag desselben Tages. Als Ursache nennt das Unternehmen eine Schwachstelle in einem Webserver sowie nicht näher beschriebene Probleme in der Systemumgebung. Welche Software betroffen war, sagt ARARA nicht.
Damit war es nicht vorbei. Zwischen dem 28. und 31. Oktober drang der Angreifer laut ARARA über Server des Dienstes in 97 Server mit Kundenumgebungen ein und kopierte Datenbankinhalte. In eine zweite, getrennt betriebene Cloud-Umgebung gelangte er mit missbrauchten Zugangsdaten. Am 31. Oktober schaltete ARARA den gesamten Dienst ab, einen Termin für den Neustart gibt es nicht. Parallel verschickte der Angreifer vom 28. bis 30. Oktober über ARARAs Infrastruktur bis zu rund 7,13 Millionen Phishing-Mails, die sich als Kreditkartenfirmen ausgaben. Absender war die echte Adresse news@arara.com.
Die Zahlen wuchsen mit jedem Bericht: Am 29. Oktober sprach ARARA von rund 3,01 Millionen Adressen, am 2. November von etwa 77 Millionen und am 6. November von 81.329.467 Adressen ohne Dubletten – gezählt werden Adressen, nicht Personen, und mitgezählt ist, was möglicherweise abgeflossen ist. Bei rund 47 Millionen davon kamen je nach Kunde weitere Angaben hinzu, etwa Name, Geschlecht, Geburtsdatum, Telefonnummer, Mitgliedsnummer oder Anschrift. Nach ARARAs Schätzung trifft der Vorfall bis zu rund 380 Firmenkunden; laut Impress Watch gehören die Elektronikhandelsgruppe Bic Camera und die Freizeitplattform Asoview dazu. ARARA hat die japanische Datenschutzaufsicht PPC (Personal Information Protection Commission), die Polizei sowie das zuständige Regionalbüro des japanischen Kommunikationsministeriums informiert.
Warum SEGA erst am 9. November informierte
SEGAs eigene Zeitleiste zeigt, wie abhängig Auftraggeber in solchen Fällen von ihrem Dienstleister sind. Am 29. Oktober fragte SEGA im Zuge einer Sicherheitsprüfung bei ARARA nach, ob der Newsletter-Versand sicher sei, und bekam die Auskunft, ein Abfluss sei nicht festgestellt. Nachdem ARARA den Angriff öffentlich gemacht hatte, hakte SEGA am 1. November erneut nach. Am 3. November teilte ARARA per Mail mit, dass von SEGA genutzte Adressen abgeflossen sind. Den förmlichen Bericht lieferte der Dienstleister nach weiteren Prüfungen zwischen dem 5. und 8. November.
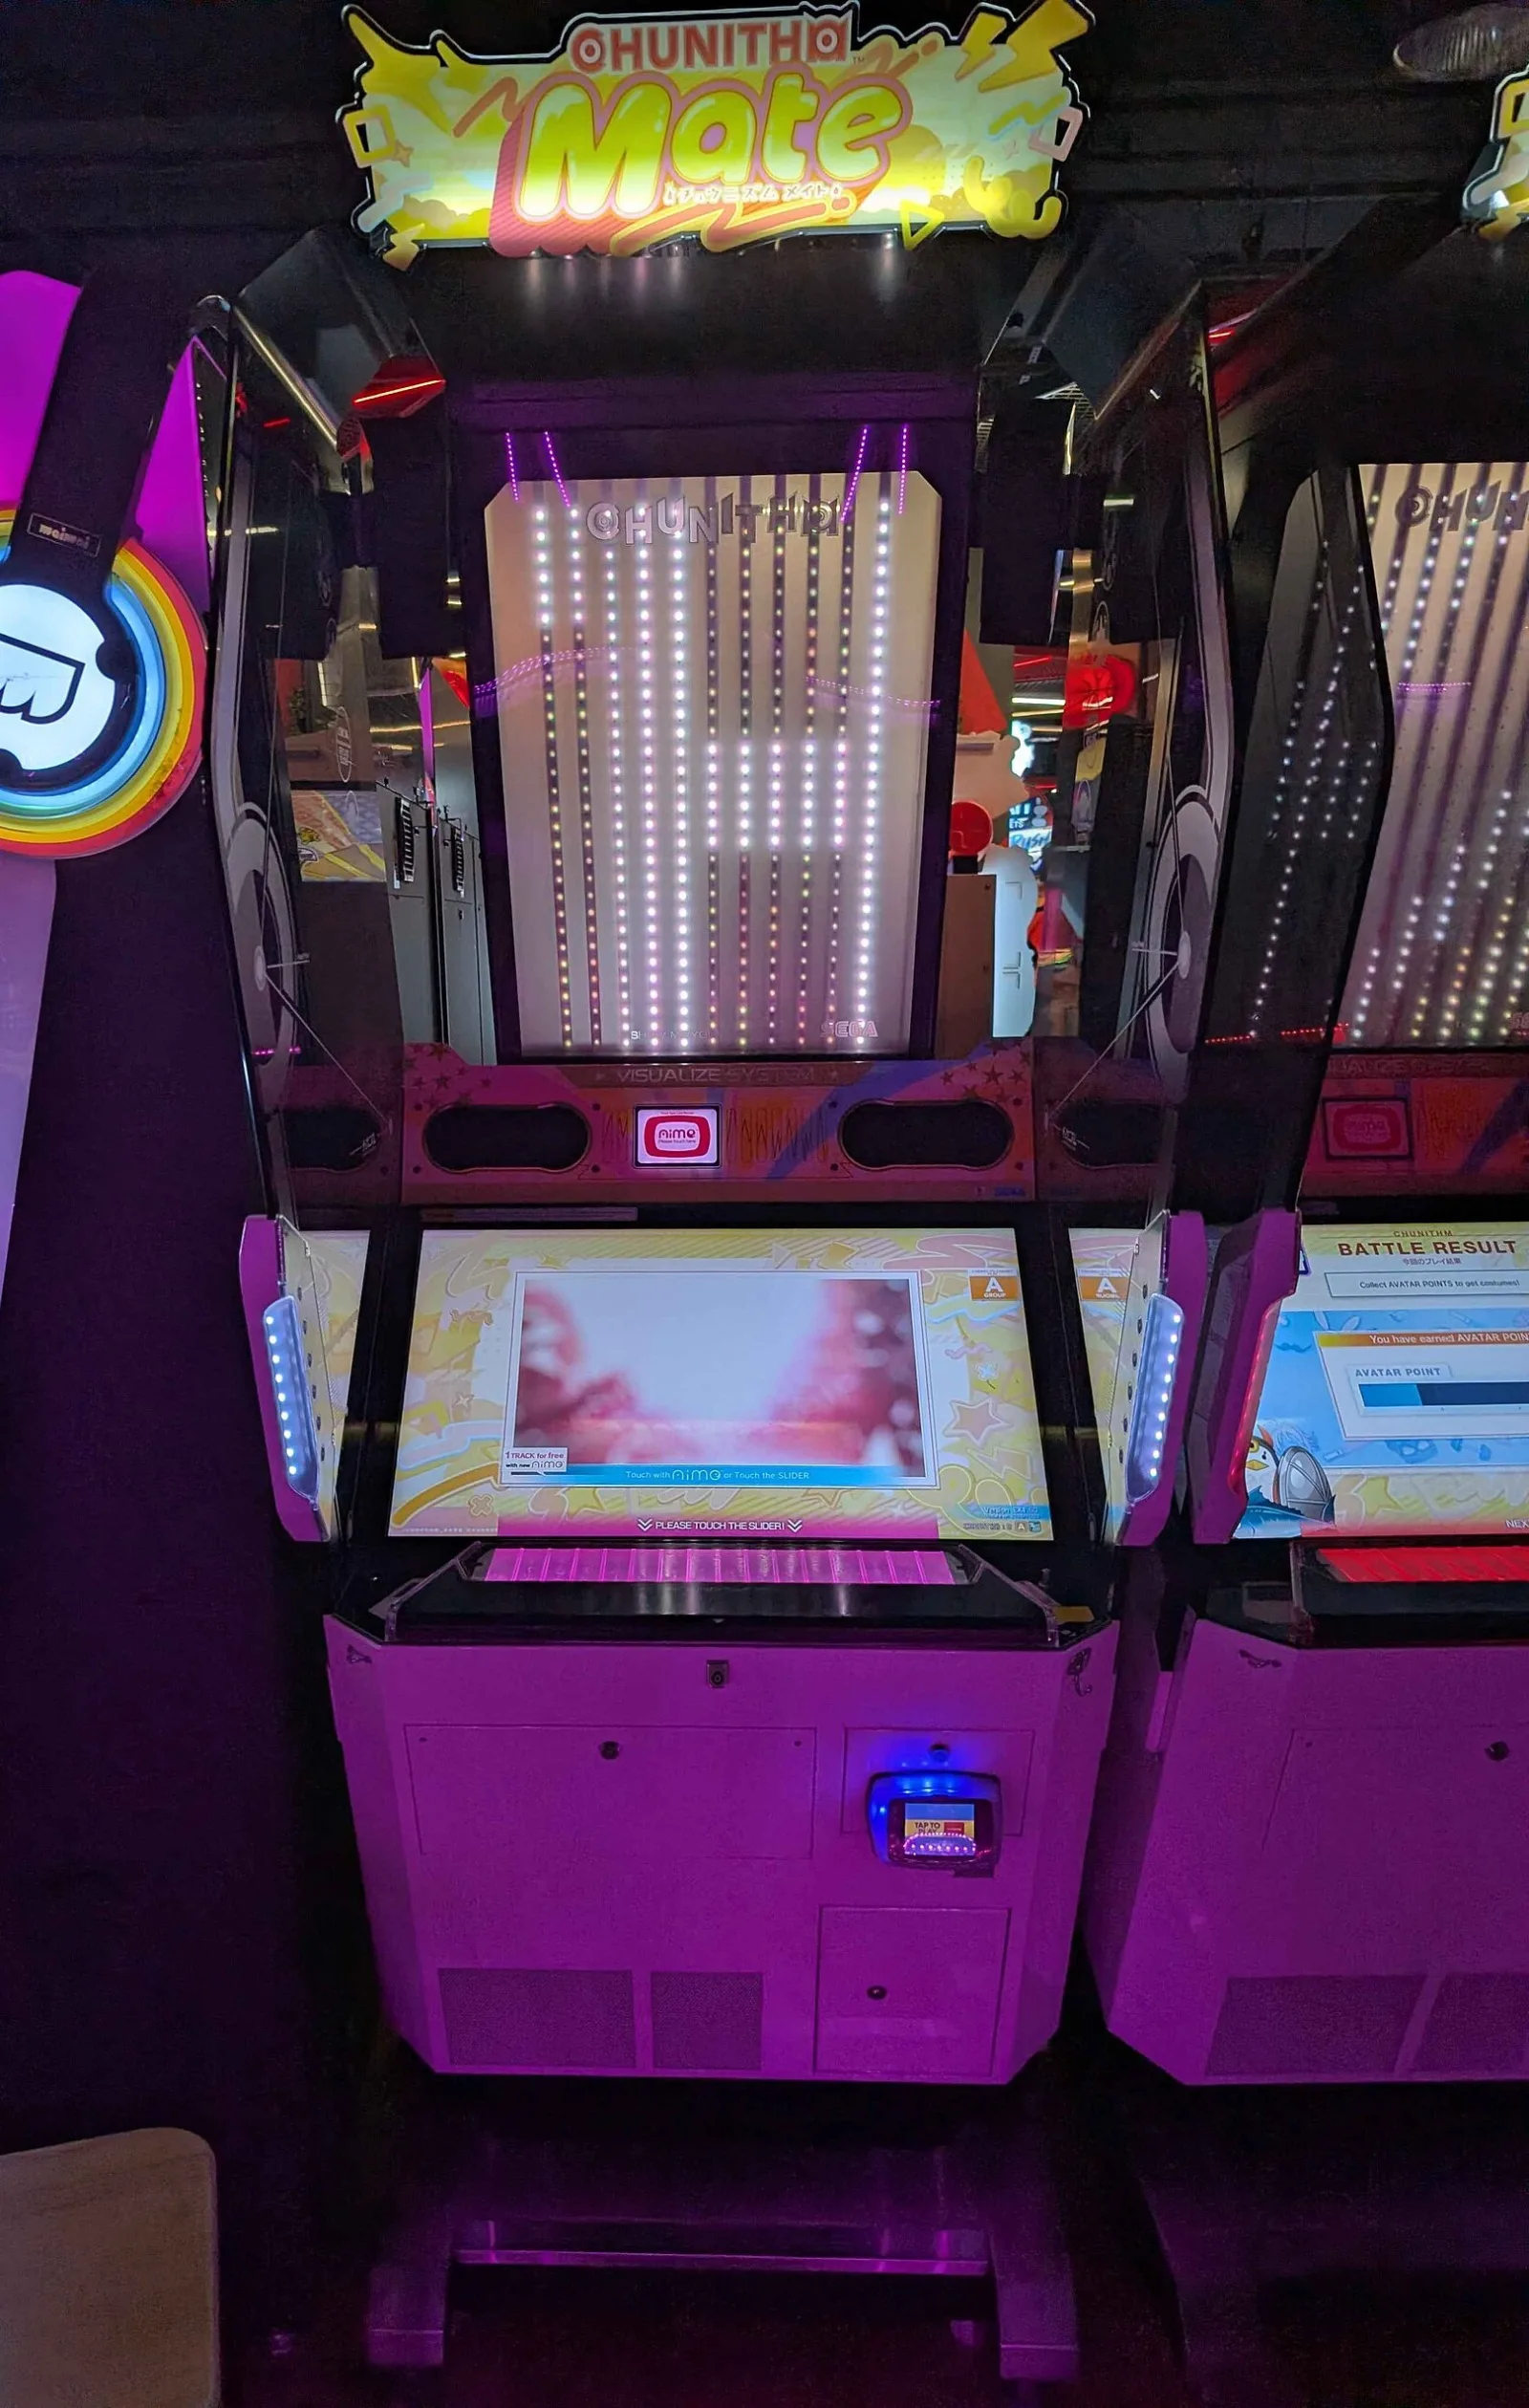
Bild: Arcade-Automat in der Version CHUNITHM Mate – CHUNITHM Mate Cabinet von Shanshansan, Lizenz CC BY-SA 4.0, via Wikimedia Commons (Ausschnitt)

SEGA hat den Versand über ARARA ausgesetzt, bis die Sicherheit geklärt ist, und will die betroffenen Kunden einzeln benachrichtigen, sobald die Details feststehen. Die Meldung an die PPC soll auf Vorschlag von ARARA als gemeinsame Meldung beider Unternehmen erfolgen; Stand 9. November war sie geplant.
Nicht verwechseln: der Angriff auf ALL.Net und Aime
Unabhängig davon kämpft SEGA Fave mit einem zweiten Vorfall. Am 2. November meldete die Tochter unbefugte Zugriffe auf Server ihrer Arcade-Netzdienste ALL.Net und Aime; die zugehörigen Dienste hatte SEGA Fave am 1. November um 15 Uhr japanischer Zeit abgeschaltet. Einen Datenabfluss hatte die erste Untersuchung nicht ergeben, Zahlungsdaten liegen laut SEGA Fave nicht auf den betroffenen Servern. Deshalb war auch „SEGA Lucky Kuji Online“ am 9. November noch in Wartung. SEGA bezeichnet den Server-Angriff ausdrücklich als eigenen, vom Newsletter-Leck getrennten Fall.
Was du jetzt tun solltest
Wer SEGA-Newsletter zu Arcade-Spielen, Losaktionen oder der Tokyo Game Show abonniert hat, sollte in den kommenden Wochen besonders misstrauisch sein. SEGA warnt selbst vor Mails, die sich als SEGA oder SEGA Fave ausgeben oder Produktnamen der beiden Firmen verwenden, und ebenso vor Mails im Namen von ARARA. Ein bekannter Absender oder Spielname ist dabei kein Echtheitsbeweis – im Fall ARARA kamen die Betrugsmails sogar über die echte Versandinfrastruktur.
- Klicke keine Links und öffne keine Anhänge in unerwarteten Mails, auch wenn sie zu einem Spiel passen, das du kennst. Rufe Websites lieber selbst über ein Lesezeichen oder die offizielle App auf.
- SEGA und SEGA Fave fragen nach eigener Aussage nie per Mail nach Passwörtern oder Kreditkartendaten. Solche Mails kannst du ohne Antwort löschen.
- Hast du zwischen dem 28. und 30. Oktober Mails von news@arara.com mit Betreffzeilen wie „利用内容確認のご依頼“ (sinngemäß: Bitte um Bestätigung der Nutzungsdetails) bekommen, lösche sie. Wer über einen Link darin Kartendaten eingegeben hat, sollte laut ARARA sofort die Kartenfirma informieren.
- Für Newsletter lohnt eine eigene Adresse oder ein Alias, etwa per Plus-Adressierung, sofern dein Mail-Anbieter sie unterstützt. Dann erkennst du bei einer verdächtigen Mail sofort, aus welchem Verteiler die Adresse stammt.
Für Unternehmen zeigt der Fall, wie weit das Risiko bei Marketing- und Versanddienstleistern reicht. Ein solcher Dienst hält oft Millionen Adressen, häufig angereichert mit Namen, Geburtsdaten oder Kundennummern, und lässt sich obendrein als Phishing-Schleuder missbrauchen. Übergib nur die Felder, die der Versand wirklich braucht, lösche abgemeldete und veraltete Adressen regelmäßig und lege vertraglich fest, wie schnell und wie konkret der Dienstleister bei einem Vorfall berichten muss. Dass SEGA am Tag von ARARAs erster öffentlicher Meldung noch die Auskunft bekam, es sei nichts abgeflossen, spricht dafür, Auskünfte schriftlich und bezogen auf die eigenen Daten einzufordern. Nach einem Vorfall beim Dienstleister gehören außerdem Passwörter und API-Schlüssel für dessen Verwaltungsoberfläche und Schnittstellen ausgetauscht; ARARA will seine Kunden vor dem Neustart ausdrücklich darum bitten. Ähnlich gelagert war zuletzt der Vorfall beim Hotelsoftware-Anbieter vioma, nach dem ebenfalls vor allem Phishing droht.
Quellen
- SEGA: 業務委託企業への不正アクセスによる個人情報流出に関するお詫びとお知らせ (japanisch) (09.11.2026)
- ARARA: 当社が提供する「アララメッセージ」への不正アクセスによる情報流出およびサービス停止について(第3報) (japanisch, PDF) (06.11.2026)
- ARARA / PayCloud Holdings: 「アララメッセージ」への不正アクセスに関するお詫びと今後の対応について (japanisch) (06.11.2026)
- ARARA: 当社が提供する「アララメッセ-ジ」への不正アクセスによる情報流出およびサービス停止について(第2報) (japanisch, PDF) (02.11.2026)
- ARARA: 当社が提供する「アララメッセ-ジ」への不正アクセスによる情報流出およびサービス停止について (japanisch) (29.10.2026)
- SEGA Fave: 【重要】当社サーバーへの不正アクセスに関するお詫びとお知らせ (japanisch/englisch) (02.11.2026)
- Impress Watch: メール配信の「アララメッセージ」で7700万件のメアド流出 一部企業は会員情報も (japanisch) (04.11.2026)
- BleepingComputer: SEGA newsletter data breach exposes 2.2 million email addresses (09.11.2026)
Bildnachweis
- Aufmacher: Sega HQ 2018 2 (Osaki Garden Tower, Sitz von SEGA) von TarkusAB, Lizenz CC BY-SA 4.0, via Wikimedia Commons
- Inline: CHUNITHM Mate Cabinet von Shanshansan, Lizenz CC BY-SA 4.0, via Wikimedia Commons (Ausschnitt)
