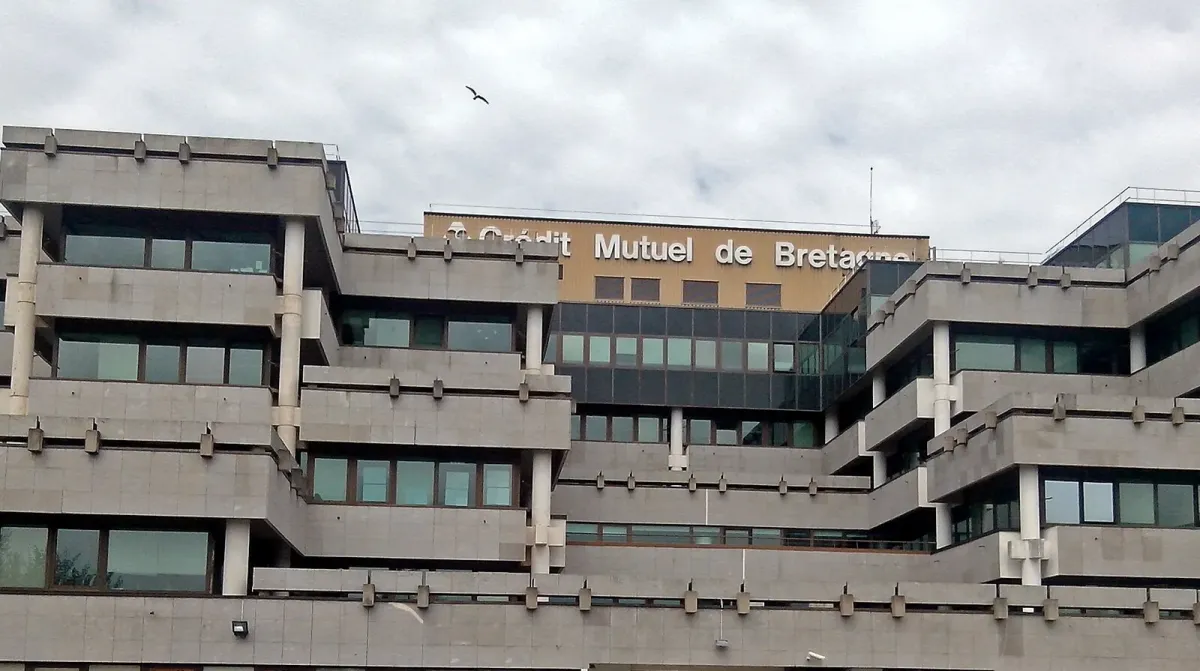
Die französische Bankengruppe Crédit Mutuel Arkéa hat am 4. November 2026 öffentlich gemacht, dass Angreifer betrügerische Überweisungen ausgelöst haben. Inzwischen ist mehr bekannt: Nach Angaben der Bank kamen die Täter über die Plattform eines externen Dienstleisters und überwiesen Geld von einem Konto der Bank selbst, nicht von Kundenkonten. Den Schaden beziffert das Institut auf eine Größenordnung von rund 100 Millionen Euro, eine endgültige Summe nennt es bislang (Stand: 8. November) nicht. Die Pariser Staatsanwaltschaft ermittelt, und laut dem Präsidenten des Crédit-Mutuel-Dachverbands ist ein Teil des Geldes bereits zurückgeholt.
Kundenguthaben sind laut Crédit Mutuel Arkéa nicht betroffen. Reuters spricht von einem der seltenen Fälle, in denen Cyberkriminelle erfolgreich eine etablierte Bank bestohlen haben.
Was die Bank bestätigt hat
Crédit Mutuel Arkéa hat sich bisher in zwei Mitteilungen geäußert, beide vom 4. November. In der ersten spricht die Gruppe von einem Angriff, „der die Durchführung betrügerischer Vorgänge ermöglicht hat“. Man habe die zuständigen Stellen und Aufsichtsinstanzen informiert und vorsorglich bestimmte Transaktionen ausgesetzt; einige Überweisungen seien deshalb verzögert ausgeführt worden. Der Vorfall sei „abgeschlossen und inzwischen unter Kontrolle“. (Alle Zitate der Bank: Übersetzung der Redaktion aus dem Französischen.)
In ergänzenden Antworten auf Presseanfragen beschreibt die Bank den Ablauf so:
„Die Angreifer haben das Eigenkonto von Crédit Mutuel Arkéa genutzt, um Transaktionen zu anderen Bankakteuren auszuführen, die es ihnen anschließend möglicherweise erlaubt haben, dieses Geld über spezialisierte Plattformen in Kryptowährung umzuwandeln.“
Zum Einstiegsweg heißt es: „Die Angreifer sind über die Plattform eines unserer Dienstleister gegangen und haben so Crédit Mutuel Arkéa direkt erreicht.“ Presseberichte, wonach der Einstieg über die Online-Banktochter Fortuneo erfolgt sei, weist die Bank zurück. Einen menschlichen Fehler im eigenen Haus schließt sie aus und spricht von einem „ausgeklügelten Angriff von außen“. Wie der Dienstleister heißt, welche Art von Plattform er betreibt und wie viele Überweisungen die Täter ausgelöst haben, hat die Bank nicht mitgeteilt.
Woher die Zahlen 100, 118 und 133 Millionen stammen
Erste Hinweise kamen schon am 2. November vom Blockchain-Ermittler ZachXBT. Auf Telegram meldete er, eine nicht genannte Einrichtung in der EU habe am 1. November mutmaßlich mehr als 106 Millionen US-Dollar über mehrere Konten bei zentralisierten Kryptobörsen verloren. Abgehoben worden sei das Geld in den an den Dollar gekoppelten Stablecoins USDC und USDT. Am 3. November erhöhte er die Summe auf mehr als 133 Millionen Dollar. Er vermutete ein großes Finanzinstitut in Westeuropa. Weil der Vorfall nicht offengelegt worden sei, hätten die Täter bereits mehr als 30 Millionen Dollar gewaschen, die sonst hätten eingefroren werden können.
Die Regionalzeitung Le Télégramme nannte laut AFP und Le Monde Informatique im Zusammenhang mit Arkéa 133 Millionen Dollar, umgerechnet etwa 118 Millionen Euro. Der Dollarbetrag entspricht ZachXBTs Schätzung, die Euro-Summe ist deren Umrechnung. Auf die direkte Frage, ob 118 Millionen Euro (133 Millionen Dollar) gestohlen wurden, antwortete die Bank: „Wir bestätigen diese Angaben nicht und können lediglich die Größenordnung bestätigen.“ Gegenüber Reuters bezifferte Arkéa den Schaden am 5. November auf rund 100 Millionen Euro.
Ermittlungen, Rückholung, Täter
Die Abteilung für Cyberkriminalität der Pariser Staatsanwaltschaft erhielt nach Angaben von AFP am Morgen des 4. November eine Anzeige der Bank und leitete sofort ein Ermittlungsverfahren ein, wegen Angriffs auf ein automatisiertes Datenverarbeitungssystem durch eine organisierte Bande. Die Ermittlungen führt das Office anticybercriminalité (OFAC) der französischen Polizei. Laut Reuters hat die Bank außerdem die Europäische Zentralbank und die französische Bankenaufsicht informiert; die Aufsichtsbehörde ACPR wollte sich nicht äußern.
Ein Teil des Geldes konnte laut Bank blockiert werden; für einen endgültigen Betrag sei es noch zu früh. Daniel Baal, Präsident des Dachverbands Confédération Nationale du Crédit Mutuel, sagte am 6. November im Sender France 5, Arkéa habe „bereits einen Teil zurückgeholt“ (Übersetzung). Eine Summe nannte er nicht.
Zu den Tätern gibt es keine belastbaren Angaben. Ein Bekennerschreiben liegt laut AFP nicht vor; Baal erklärte, er könne nicht sagen, ob der Angriff aus Frankreich oder aus dem Ausland kam. ZachXBT schreibt, er könne wegen mehrerer Merkmale der Geldwäsche mit hoher Sicherheit sagen, dass nicht die oft Nordkorea zugeschriebene Lazarus-Gruppe dahinterstecke.
Wer zur Gruppe gehört und wer nicht
Crédit Mutuel Arkéa ist ein genossenschaftlicher Bank- und Versicherungskonzern mit Sitz in Le Relecq-Kerhuon bei Brest. Dazu gehören die Regionalverbände Crédit Mutuel de Bretagne und Crédit Mutuel du Sud-Ouest sowie rund 40 Tochtergesellschaften, darunter die Online-Bank Fortuneo und die belgische Keytrade Bank, eine Niederlassung der Tochter Arkéa Direct Bank. Laut Reuters hat die Gruppe mehr als 5,8 Millionen Kunden und Vermögenswerte von 211,5 Milliarden Euro.
Wichtig zur Abgrenzung: Arkéa ist dem Dachverband des Crédit Mutuel angeschlossen, aber nicht mit der Gruppe Crédit Mutuel Alliance Fédérale zu verwechseln, zu der in Deutschland die Targobank und die Oldenburgische Landesbank (OLB) gehören; Le Monde Informatique betont, dass es sich um getrennte Gruppen handelt. Den Kunden seiner Regionalverbände und Töchter versichert Arkéa, der Vorfall habe keine Folgen für ihre Guthaben. Die Bank warnt aber vor Phishing im Nachgang: Kunden sollen niemals Kennung, Passwort, Kartennummer oder per SMS erhaltene Bestätigungscodes weitergeben und im Zweifel direkt ihren Bankberater kontaktieren.
Einordnung: Der Dienstleister als Einfallstor
Symbolbild: Serverraum im Rechenzentrum des CERN, ohne Bezug zum Fall Arkéa. Bild: Florian Hirzinger, CC BY-SA 3.0, via Wikimedia Commons

Der Fall folgt einem bekannten Muster: Angreifer suchen den schwächsten Zugang, und der liegt oft bei Partnern, die tief in die Abläufe eingebunden sind. Welche Schwachstelle im konkreten Fall ausgenutzt wurde, ist nicht öffentlich.
In der EU gilt dafür seit dem 17. Januar 2025 die Verordnung über die digitale operationale Resilienz (DORA). Nach Artikel 28 bleiben Finanzunternehmen „jederzeit in vollem Umfang“ für ihre Pflichten verantwortlich, auch wenn sie IKT-Dienstleistungen einkaufen. Sie führen ein Register aller Verträge mit IKT-Drittdienstleistern; die Verträge müssen nach Artikel 30 unter anderem die Unterstützung bei IKT-Vorfällen regeln, bei kritischen oder wichtigen Funktionen zusätzlich Audit- und Zugangsrechte sowie Ausstiegsstrategien. Schwerwiegende IKT-Vorfälle sind der Aufsicht zu melden (Artikel 19). Die Erstmeldung ist laut der delegierten Verordnung (EU) 2025/301 binnen vier Stunden nach der Einstufung als schwerwiegend fällig, spätestens aber 24 Stunden nach Kenntnis des Vorfalls; Zwischen- und Abschlussmeldung folgen. Ob der betroffene Dienstleister unter die DORA-Regeln fällt und wann Arkéa welche Meldungen abgegeben hat, ist nicht bekannt.
Was Unternehmen daraus lernen können
Die folgenden Punkte gelten für jedes Unternehmen, bei dem Dienstleister Zahlungen vorbereiten oder abwickeln. Sie beschreiben keine bekannten Versäumnisse im Fall Arkéa.
- Zugriffe von Dienstleistern begrenzen: persönliche Konten statt Sammelzugängen, nur die nötigen Rechte, befristet und mit Mehr-Faktor-Anmeldung. Schnittstellen-Schlüssel bekommen Betragsgrenzen und ein Ablaufdatum, jede Aktion landet in Protokollen außerhalb der Reichweite des Dienstleisters.
- Vier-Augen-Prinzip für Zahlungen: Überweisungen ab einem Schwellenwert, an neue Empfänger oder mit geänderten Bankdaten gibt eine zweite, unabhängige Person über einen getrennten Kanal frei, auch in automatisierten Zahlungsstrecken. Wie leicht sich Freigaben sonst aushebeln lassen, zeigt etwa der Fall der mit KI gefälschten Chef-Stimmen.
- Auffällige Zahlungen erkennen: ungewöhnliche Beträge, neue Empfängerbanken, gehäufte Überweisungen oder Buchungen außerhalb der Geschäftszeiten sollten automatisch auffallen und angehalten werden, bis ein Mensch sie geprüft hat.
- Notfallplan vorbereiten: Wer darf den Zahlungsverkehr sofort stoppen? Wer bittet Hausbank und Empfängerbanken, Überweisungen zurückzuholen? Wer erstattet Anzeige und informiert die Aufsicht? Das muss vorher geklärt und geübt sein, denn jede Stunde zählt.
- Dienstleister vertraglich einbinden: Meldepflichten bei Sicherheitsvorfällen mit kurzen Fristen, Auditrechte und ein Ausstiegsplan gehören in den Vertrag. Im Finanzsektor schreibt DORA das vor, sonst ist es gute Praxis.
Quellen
- Crédit Mutuel Arkéa: Crédit Mutuel Arkéa annonce avoir été victime d’une attaque (4. November 2026)
- Crédit Mutuel Arkéa: Informations complémentaires suite à l’attaque dont le Crédit Mutuel Arkéa a été victime (4. November 2026)
- ZachXBT (Telegram): Community Alert (2. November 2026)
- ZachXBT (Telegram): Update (3. November 2026)
- AFP via France 24: Crédit Mutuel Arkéa: cyberattaque pour près de 100 millions d’euros, enquête ouverte (4. November 2026)
- Le Monde Informatique: Crédit Mutuel Arkéa victime d’un piratage de 118 M€ (4. November 2026)
- Reuters via Yahoo Finance: French bank Credit Mutuel Arkea says €100 million missing after cyberattack (5. November 2026)
- AFP via Yahoo Finance: Crédit Mutuel Arkéa : les questions en suspens après la cyberattaque (5. November 2026)
- AFP via Yahoo Finance: Cyberattaque: Crédit Mutuel Arkéa a récupéré „une partie“ des 100 millions d’euros dérobés (6. November 2026)
- BleepingComputer: Hackers pull off $133 million French bank heist via service provider (7. November 2026)
- Crédit Mutuel Arkéa: Notre identité
- Keytrade Bank: Notre histoire
- Crédit Mutuel Alliance Fédérale: Crédit Mutuel Alliance Fédérale completes the acquisition of OLB (2. Januar 2026)
- EUR-Lex: Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA) (14. Dezember 2022)
- EUR-Lex: Delegierte Verordnung (EU) 2025/301 zu Inhalt und Fristen der Meldung schwerwiegender IKT-bezogener Vorfälle (23. Oktober 2024)
Bildnachweis
- Aufmacher: Crédit Mutuel de Bretagne – Le Relecq-Kerhuon von Kergourlay, Lizenz CC BY-SA 4.0, via Wikimedia Commons (Ausschnitt)
- Im Text: CERN Server 02 von Florian Hirzinger (www.fh-ap.com), Lizenz CC BY-SA 3.0, via Wikimedia Commons
