Bei A.P. Moller-Maersk sind Daten abgeflossen. Die dänische Reederei hat am 11. November 2026 einen IT-Sicherheitsvorfall bestätigt, bei dem Unbefugte auf ein Altsystem zugegriffen und Daten daraus kopiert haben. Der Schiffs- und Logistikbetrieb läuft nach Angaben des Unternehmens normal weiter. Parallel dazu fordert eine Erpressergruppe, die sich WhiteArmor nennt, laut Medienberichten fünf Millionen US-Dollar – was sie erbeutet haben will, hat Maersk bislang nicht bestätigt.
Was Maersk bestätigt
Die Mitteilung steht seit dem 11. November unter den Kundenhinweisen auf der Website der Reederei und ist knapp gehalten. Maersk spricht von einem Vorfall mit „unauthorised access and data extraction from one of our local legacy systems from a previous acquisition“ – also von unbefugtem Zugriff und Datenabfluss aus einem lokalen Altsystem, das mit einer früheren Übernahme ins Unternehmen kam. Das eigene Cyber-Security-Team habe den Vorfall entdeckt, sofort eine umfassende Untersuchung eingeleitet und das betroffene System abgesichert. Die Untersuchung läuft noch.
Drei Aussagen sind für Kunden zentral, alle drei sind Angaben des Unternehmens:
- Die bisherigen Erkenntnisse deuteten stark darauf hin, dass keine sensiblen Daten offengelegt wurden („Our findings so far strongly suggest no sensitive data has been disclosed“).
- Der Vorfall sei auf ein lokales System begrenzt. Es gebe keine Anzeichen für Auswirkungen auf andere Maersk-Systeme oder auf Systeme von Kunden und Partnern, die über Schnittstellen wie APIs und EDI angebunden sind.
- Maersk rechnet derzeit nicht mit Störungen im Betrieb. Kunden könnten ihre Sendungen wie gewohnt über die Plattformen buchen und verwalten.
Was in der Mitteilung fehlt, ist ebenso bemerkenswert: Maersk nennt weder das betroffene System noch das übernommene Unternehmen, sagt nicht, welche Daten kopiert wurden, wann der Zugriff stattfand und wie die Angreifer hineinkamen. Auch von Erpressung, Ransomware oder einer Lösegeldforderung steht dort nichts. Von verschlüsselten Systemen ist nirgends die Rede. Sollten sich weitere Erkenntnisse ergeben, will das Unternehmen Betroffene informieren.
Was die Erpresser behaupten
Alles Weitere stammt von den mutmaßlichen Tätern und ist nicht unabhängig geprüft. Nach übereinstimmenden Berichten von BleepingComputer (11. November) und SecurityWeek (12. November) hat die Gruppe WhiteArmor Maersk auf ihrer Leak-Seite aufgeführt – laut SecurityWeek am 7. November, BleepingComputer schreibt vom Wochenende. Die Gruppe verlange fünf Millionen US-Dollar in Bitcoin, setze eine Frist von 30 Tagen und drohe damit, rund 100 GByte an Daten zu veröffentlichen.
Die Daten sollen den Berichten zufolge von einer Logistikplattform stammen, die auf LF Logistics zurückgeht. Diesen Hongkonger Kontraktlogistiker hat Maersk tatsächlich übernommen; den Abschluss des Kaufs meldete die Reederei am 31. August 2022. Das würde zur Formulierung „Altsystem aus einer früheren Übernahme“ passen – bestätigt hat Maersk den Zusammenhang aber nicht.
Zum Inhalt behauptet die Gruppe laut den beiden Fachmedien unter anderem:
- rund 29.000 bis knapp 30.000 Datensätze von Fahrern, davon laut SecurityWeek 16.093 mit Passwörtern im Klartext,
- laut SecurityWeek 16.123 Mitarbeiterkonten, darunter 33 mit höchsten Administratorrechten,
- Angaben zu Empfängern, unterschriebene Zustellbelege, Lagerbestände, Bestellungen und Lieferavise,
- mehr als 27.000 Protokolle mobiler Geräte mit Telefonnummern, E-Mail-Adressen und IMEI-Kennungen.
Zwischen dieser Liste und der Aussage von Maersk, es seien nach bisherigem Stand keine sensiblen Daten offengelegt worden, liegt ein offener Widerspruch. Er lässt sich im Moment nicht auflösen: Erpresser übertreiben regelmäßig, um Druck aufzubauen, und Unternehmen formulieren in frühen Mitteilungen vorsichtig. Klarheit bringt erst das Ergebnis der Untersuchung – oder eine Veröffentlichung der Daten.
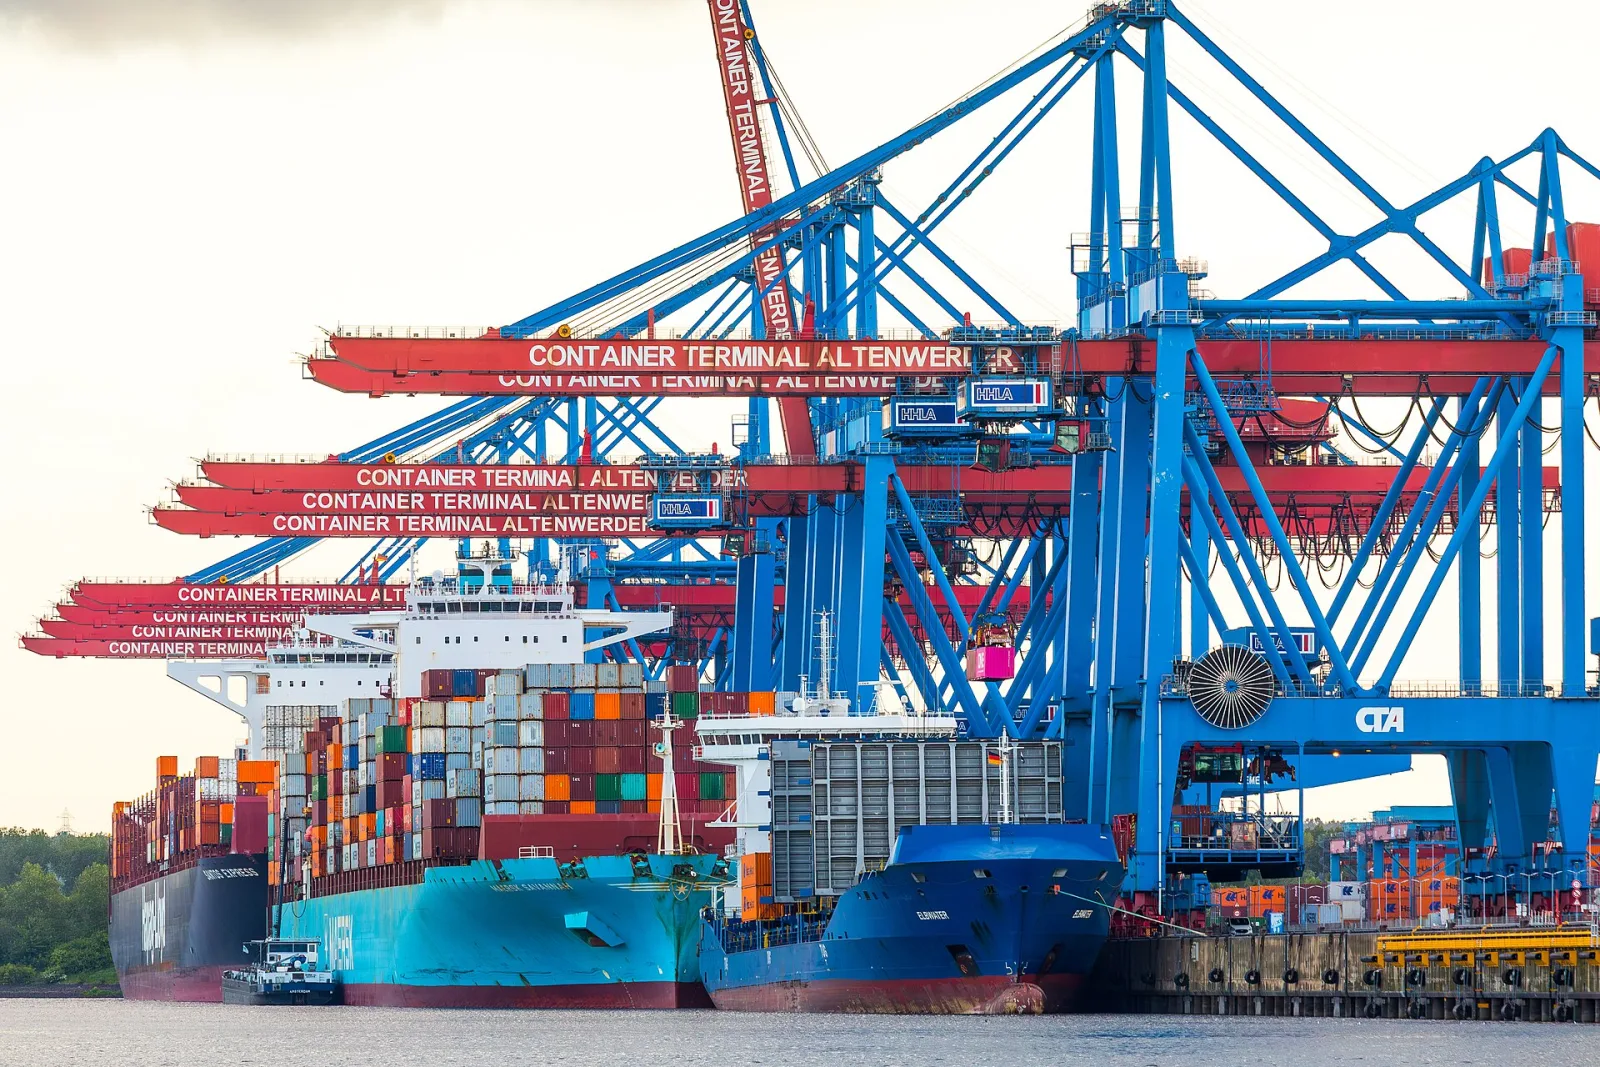
Die „Maersk Savannah“ (hellblauer Rumpf) am Container Terminal Altenwerder in Hamburg, Mai 2025. Foto: Raimond Spekking / Wikimedia Commons, CC BY-SA 4.0
Altsysteme aus Übernahmen: das bekannte Risiko
Unabhängig vom Ausgang zeigt der Fall ein Muster, das IT-Abteilungen nach Firmenkäufen gut kennen. Zugekaufte Anwendungen laufen oft jahrelang neben der Konzern-IT weiter, mit eigener Benutzerverwaltung, eigenen Partnerzugängen und nicht selten mit Sicherheitsstandards aus der Zeit vor der Übernahme. Solche Inseln fallen aus zentralen Schutzmaßnahmen wie einheitlicher Anmeldung, Protokollierung und Patch-Verwaltung leicht heraus. Dass Maersk den Vorfall als „isoliert auf ein lokales System“ beschreibt, ist die Kehrseite derselben Medaille: Die Trennung, die das System verwundbar gemacht haben könnte, begrenzt nach Darstellung des Unternehmens auch den Schaden.
Kein Vergleich mit NotPetya 2017
Der Name Maersk ist in der IT-Sicherheit untrennbar mit dem 27. Juni 2017 verbunden. Damals legte die Schadsoftware NotPetya – getarnt als Erpressungstrojaner, tatsächlich auf Zerstörung ausgelegt – die IT der Reederei weltweit lahm. Verwaltungsratschef Jim Hagemann Snabe schilderte im Januar 2018 auf dem Weltwirtschaftsforum in Davos, das Unternehmen habe binnen zehn Tagen 4.000 Server, 45.000 PCs und 2.500 Anwendungen neu aufsetzen müssen; den Schaden bezifferte er auf 250 bis 300 Millionen US-Dollar.
Mit dem jetzigen Vorfall hat das nach allem, was bekannt ist, wenig gemein. 2017 stand der Betrieb, es ging um Verfügbarkeit. 2026 geht es um Vertraulichkeit: Ein einzelnes System ist betroffen, der Betrieb läuft laut Maersk weiter, und im Raum steht die Frage, wessen Daten kopiert wurden.
Was du jetzt tun solltest
Für Kunden, Spediteure und Fahrer, die mit Maersk oder früher mit LF Logistics zu tun hatten, gibt es noch keine Benachrichtigung über konkret betroffene Daten. Ein paar Vorsichtsmaßnahmen kosten trotzdem wenig:
- Misstraue unerwarteten Nachrichten zum Vorfall. Maersk bittet ausdrücklich darum, unerwartete Mitteilungen, die sich auf den Vorfall beziehen, über den gewohnten Maersk-Ansprechpartner zu prüfen. Nach bekannt gewordenen Datenabflüssen folgen häufig Phishing-Wellen mit gefälschten Rechnungen, geänderten Bankverbindungen oder angeblichen Passwort-Rücksetzungen.
- Ändere wiederverwendete Passwörter. Ob wirklich Klartext-Passwörter erbeutet wurden, ist unbestätigt. Wer ein Konto auf einer Logistikplattform aus dem früheren LF-Logistics-Umfeld hatte und dasselbe Passwort noch anderswo nutzt, sollte es dort vorsorglich ändern und die Zwei-Faktor-Anmeldung einschalten, wo sie angeboten wird.
- Prüfe Zahlungs- und Lieferänderungen über einen zweiten Kanal. Lieferbelege und Bestelldaten wären für Betrüger wertvoll, weil sich damit glaubwürdige Anfragen formulieren lassen. Eine Rückfrage über eine bekannte Telefonnummer schützt davor.
- Für Unternehmen mit eigener Übernahmehistorie: Führe eine Liste der Systeme, die aus Zukäufen stammen, und prüfe, ob sie an zentrale Anmeldung, Protokollierung und Updates angeschlossen sind – oder abgeschaltet werden können.
Quellen
- Maersk: IT security incident (11.11.2026)
- Maersk: A.P. Moller - Maersk completes acquisition of LF Logistics (31.08.2022)
- SecurityWeek: Maersk Confirms Data Theft Amid $5 Million Extortion Attempt (12.11.2026)
- BleepingComputer: Maersk confirms data breach as WhiteArmor ransomware demands $5 million (11.11.2026)
- BleepingComputer: Maersk Reinstalled 45,000 PCs and 4,000 Servers to Recover From NotPetya Attack (25.01.2018)
Bildnachweis
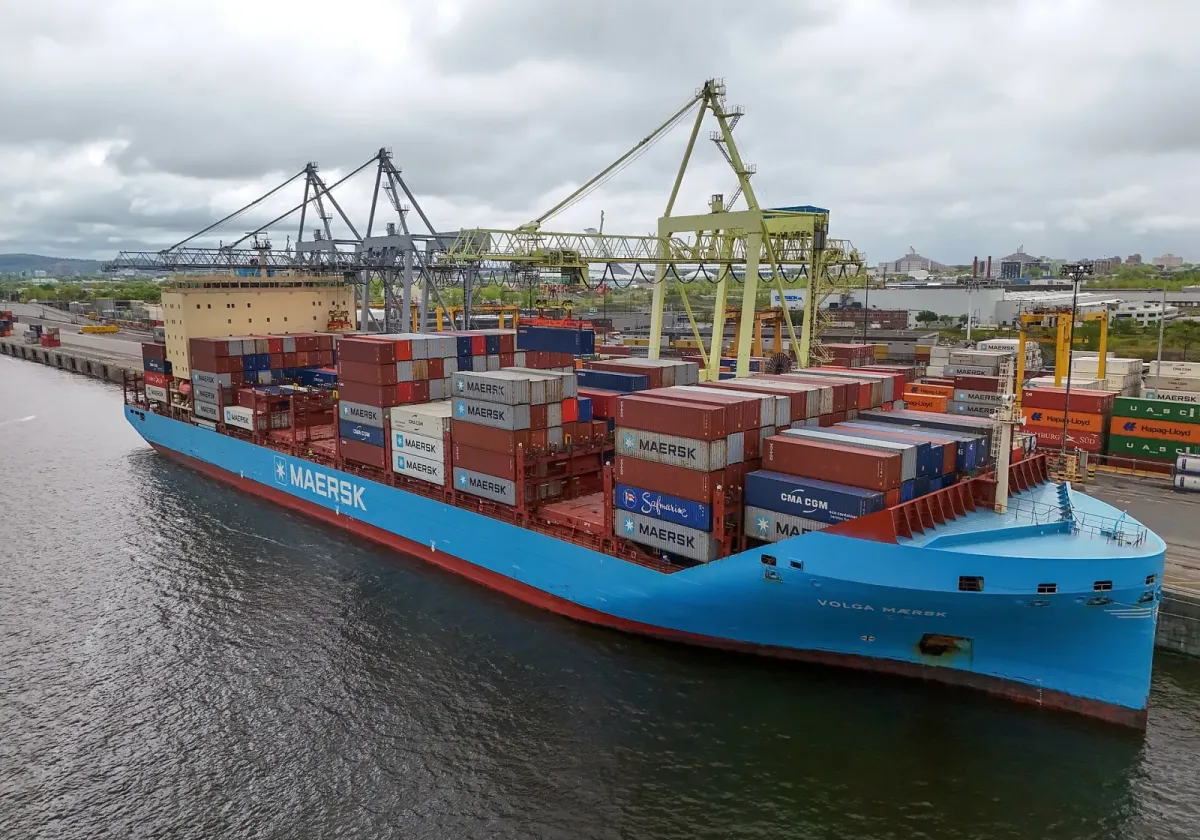
- Aufmacher: Volga Maersk container ship in Montreal von Quintin Soloviev, Lizenz CC BY 4.0, via Wikimedia Commons
- Bild im Text: Maersk Savannah und Elbwater im Container Terminal Altenwerder von Raimond Spekking, Lizenz CC BY-SA 4.0, via Wikimedia Commons