Drei Hersteller, deren Produkte am Rand vieler Firmennetze stehen, haben am 10. November 2026 Sicherheitshinweise veröffentlicht. Fortinet legte die Details zu Lücken in FortiOS, FortiManager und FortiAnalyzer offen, für die es die Korrekturen schon im Oktober verteilt hatte. Ivanti schloss zwei kritische Lücken in Endpoint Manager und Cloud Services Application. Citrix meldete sich nur für XenServer. Diese Übersicht zeigt, was betroffen ist, welche Version die Fehler behebt und was zuerst an die Reihe kommen sollte.
Fortinet: 46 Advisories, acht davon kritisch
Auf der PSIRT-Seite von Fortinet stehen 46 Advisories mit dem Datum 10. November 2026 (eigene Zählung): acht mit der Einstufung „kritisch“, 37 „hoch“, eines „mittel“. 37 betreffen die Verwaltungsplattform FortiManager, 32 den FortiAnalyzer und acht das Firewall-Betriebssystem FortiOS; dazu kommen Cloud-Ausgaben, FortiSASE, FortiPAM und FortiSandbox. 14 Lücken lassen sich laut Fortinet ohne Anmeldung ausnutzen.
Neu sind vor allem die Einzelheiten. Fortinet hatte am 21. Oktober ein „Security Hardening Release“ angekündigt und die bereinigten Versionen am 22. Oktober bereitgestellt, die Beschreibungen aber bewusst bis zum Patchday zurückgehalten. Wer FortiOS, FortiManager und FortiAnalyzer damals aktualisiert hat, hat die meisten Korrekturen bereits eingespielt. Nach Angaben von Fortinet stammen 45 der 46 Funde aus eigener Prüfung; 36 Advisories nennen als Hilfsmittel ein KI-Modell.
Die wichtigsten Lücken:
- CVE-2026-126170 (CVSS 9,8, kritisch): Über die JSON-Schnittstelle von FortiManager und FortiAnalyzer 7.6 und 8.0 kann ein nicht angemeldeter Angreifer Code oder Befehle ausführen. Die Schnittstelle ist laut Fortinet in der Voreinstellung aus.
- CVE-2026-126262 (9,3, kritisch): SQL-Injection in FortiAnalyzer und in FortiManager mit FortiAnalyzer-Funktionen. Wer den OFTP-Port erreicht, kann ohne Anmeldung Code ausführen. Über denselben Port lässt sich mit CVE-2026-126260 (9,0) der Server zu eigenen Anfragen bewegen.
- CVE-2026-126261 (9,0, kritisch): Im FortiManager prüft das Protokoll FGFM, über das Firewalls verwaltet werden, Berechtigungen fehlerhaft. Ein nicht angemeldeter Angreifer mit Zugang zum FGFM-Port kann Code ausführen.
- CVE-2026-126254 (9,6) und CVE-2026-126253 (9,3), beide kritisch: Fehler in den Routing-Diensten für BGP und OSPF von FortiOS und FortiSASE. Ein eingerichteter BGP-Nachbar kann fehlerhafte Attribute an alle verbundenen Router verteilen; über OSPF lassen sich ohne Anmeldung Routing-Informationen einschleusen.
- CVE-2026-126259 (9,0, kritisch): In FortiOS-Verbünden mit FGSP und Konfigurationsabgleich oder Autoscale kann ein Angreifer über präparierte Pakete der Hochverfügbarkeit Befehle als Super-Admin ausführen.
- CVE-2026-121528 (7,7, hoch): Das SSL-VPN-Webportal von FortiOS 6.4 bis 7.6 prüft Zertifikate der dahinterliegenden Websites unzureichend. Ein Angreifer kann sich so zwischen Portal und Zielseite schalten.
Korrigiert sind die Fehler nach Fortinets Tabellen in FortiOS 8.0.2, 7.6.8, 7.4.13 und 7.2.14 sowie in FortiManager und FortiAnalyzer 8.0.2, 7.6.8, 7.4.12 und 7.2.13. Für ältere Zweige wie FortiOS 7.0 heißt es: auf einen bereinigten Zweig wechseln. Eine Ausnahme ist wichtig: Für CVE-2026-126170 nennt das Advisory im Zweig 8.0 erst die „kommende“ Version 8.0.3. Wer FortiManager oder FortiAnalyzer 8.0.2 betreibt und die JSON-Schnittstelle nutzt, muss sie bis dahin für die betroffenen Admin-Profile abschalten:
config system admin profile
    edit <Profilname>
        set rpc-permit none
end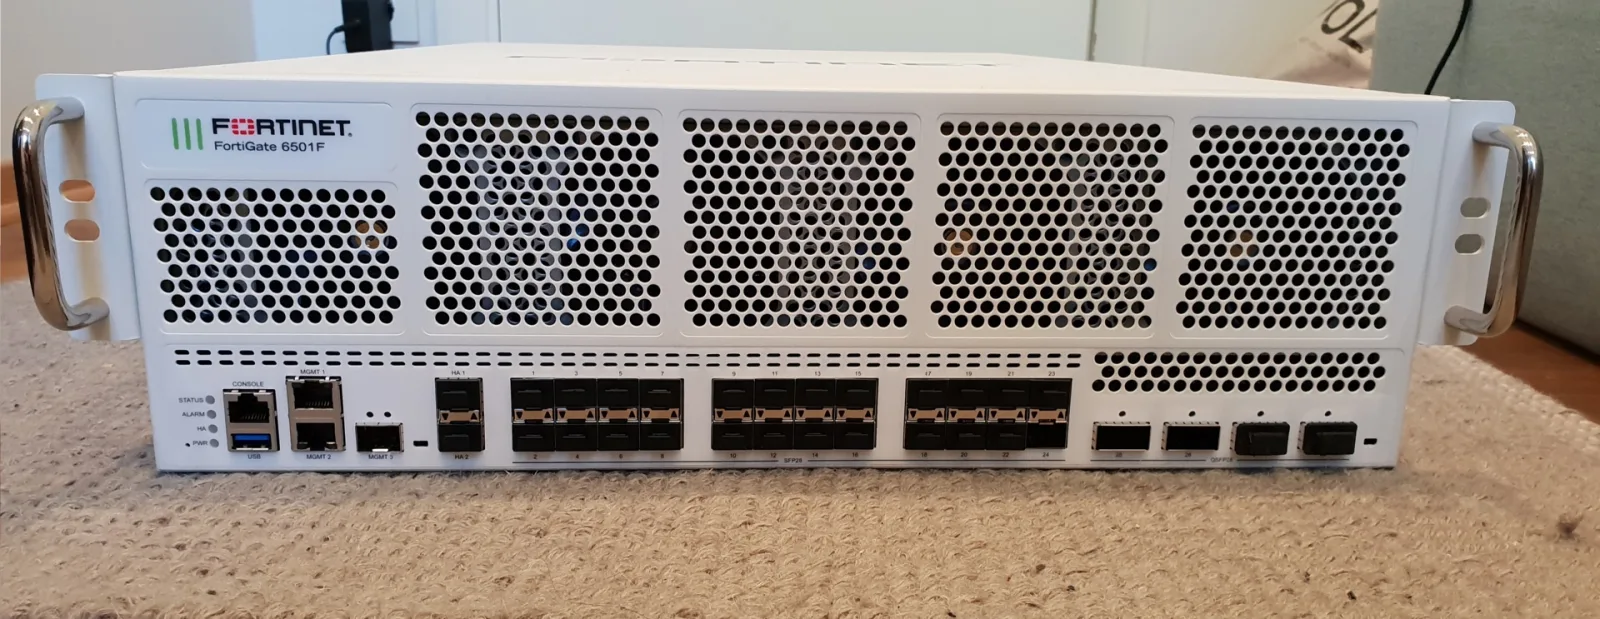
Eine FortiGate 6501F. Auf Firewalls dieser Reihe läuft FortiOS, für das Fortinet acht der 46 Advisories veröffentlicht hat. Foto: Premeditated, CC BY-SA 4.0, via Wikimedia Commons
Ivanti: Kritische Lücken in Endpoint Manager und CSA
Ivanti hat zum Patchday fünf Advisories mit zusammen 13 CVE-Nummern veröffentlicht. Zwei Lücken sind kritisch:
- CVE-2026-121653 (CVSS 9,8): SQL-Injection im Core-Server des Ivanti Endpoint Manager (EPM). Ein nicht angemeldeter Angreifer kann aus der Ferne Code ausführen. Betroffen sind 2024 SU7 und älter, korrigiert ist 2024 SU8. Dasselbe Update behebt CVE-2026-18128 (6,8), eine unverschlüsselte Übertragung im Agenten.
- CVE-2026-121683 (CVSS 9,4): In der Cloud Services Application (CSA) fehlt eine Anmeldung, sodass Fremde vertrauenswürdige Zertifikate von EPM-Core-Servern hinzufügen und löschen können. Betroffen ist nur Version 5.0.8, korrigiert ist 5.0.8.1. Bei einer CSA mit zwei Netzwerkkarten, wie Ivanti sie empfiehlt, ist die Lücke laut Hersteller nur von innen erreichbar.
Dazu kommen Korrekturen für das Gateway Ivanti Sentry (vier Lücken, behoben in 11.0.0, 10.8.3 und 10.7.4) und für Endpoint Manager Mobile (sechs Lücken, behoben in 12.11.0.0, 12.10.0.1 und 12.9.0.3). Die schwerste, CVE-2026-105425 (7,2, hoch), steckt in beiden Produkten und erlaubt angemeldeten Administratoren, Befehle auf dem Betriebssystem auszuführen. Im User Workspace Manager schließt Version 2026.4 eine Lücke mittleren Schweregrads (CVE-2026-105813).
Citrix: Nur XenServer, nichts Neues für NetScaler
Von Citrix gibt es im Zeitraum ein einziges neues Bulletin, und es betrifft nicht NetScaler: CTX697316 vom 10. November stuft Lücken in XenServer 8.4 und 9 als „hoch“ ein. Über CVE-2026-102705 kann ein nicht angemeldeter Angreifer im Verwaltungsnetz nach und nach das Pool-Geheimnis ermitteln und so den Host übernehmen. Fünf weitere Lücken erlauben angemeldeten Verwaltern, ihre Rechte bis zum Pool-Administrator auszuweiten oder fremde Aufgaben abzubrechen. Außerdem bringt das Update neuen Microcode für AMD-Prozessoren. CVSS-Werte nennt Citrix nicht.
Die jüngsten Bulletins zu NetScaler ADC und Gateway stammen aus dem Oktober und wurden zuletzt am 12. Oktober geändert. Wer sie eingespielt hat, muss dort jetzt nichts nachholen.
Sind Angriffe bekannt?
Fortinet führt bei allen 46 Advisories im Feld „Known Exploited“ den Wert „No“. Ivanti schreibt in jedem der fünf Hinweise, zum Zeitpunkt der Veröffentlichung seien keine angegriffenen Kunden bekannt. Citrix äußert sich im XenServer-Bulletin nicht dazu. Im Katalog bekannter ausgenutzter Schwachstellen der US-Behörde CISA stand am 12. November (Katalogstand 10. November) keine der hier genannten CVE-Nummern.
Beruhigen sollte das nur bedingt. Fortinet begründet sein gestuftes Vorgehen selbst damit, dass sich aus Patches immer schneller Angriffe ableiten lassen – und die Patches sind seit dem 22. Oktober öffentlich.
Was du jetzt tun solltest
- Zuerst, was aus dem Internet erreichbar ist: FortiGate-Firewalls mit SSL-VPN oder erreichbarer Verwaltung, Ivanti CSA, Sentry und EPMM. Prüfe die installierte Version gegen die Tabellen der Advisories und aktualisiere.
- FortiManager und FortiAnalyzer abschotten: Fortinet rät, FortiManager nicht ins Internet zu stellen. Die kritischen Lücken setzen Zugang zum FGFM- oder OFTP-Port voraus; erlaube ihn nur den eigenen Firewalls. In der Version 8.0.2 zusätzlich die JSON-Schnittstelle abschalten.
- Ivanti EPM auf 2024 SU8 bringen: Die SQL-Injection braucht keine Anmeldung. Ein Core-Server, der aus anderen Netzen erreichbar ist, gehört vor die Sentry- und EPMM-Updates.
- Routing und Hochverfügbarkeit prüfen: Die FortiOS-Lücken in BGP, OSPF und HA treffen nur Geräte, die diese Funktionen nutzen, dort aber das Herz des Netzes.
- XenServer einplanen: Updates aus dem gewählten Kanal einspielen. Citrix verweist zusätzlich auf die Anleitung, das Pool-Geheimnis zu erneuern.
- Bis zum Update: Fortinet empfiehlt, Verwaltungsoberflächen auf feste Adressen zu beschränken, Mehrfaktor-Anmeldung für Administratoren zu erzwingen und die Konfiguration vor dem Update zu sichern.
Quellen
- Fortinet FortiGuard Labs: PSIRT Advisories (46 Einträge vom 10.11.2026, u. a. FG-IR-26-219, -267, -268, -273, -274, -275, -276, -193)
- Fortinet: Fortinet Releases Security Hardening Release for Multiple Products (21.10.2026, Nachtrag vom 10.11.2026)
- Ivanti: November 2026 Security Update (10.11.2026)
- Ivanti: Security Advisory Ivanti Endpoint Manager (EPM) November 2026 (10.11.2026)
- Ivanti: Security Advisory Ivanti CSA (CVE-2026-121683) (10.11.2026)
- Ivanti: Security Advisory Ivanti Sentry (10.11.2026)
- Ivanti: November 2026 Security Advisory Ivanti EPMM (Multiple CVEs) (10.11.2026)
- Ivanti: Security Advisory Ivanti User Workspace Manager (CVE-2026-105813) (10.11.2026)
- Citrix: XenServer Security Update for Multiple Issues (CTX697316) (10.11.2026)
- Citrix: Übersicht der Security Bulletins (abgerufen 12.11.2026)
- CISA: Known Exploited Vulnerabilities Catalog (Katalogstand 10.11.2026, abgerufen 12.11.2026)
Bildnachweis
- Aufmacher (Symbolbild): Wikimedia Servers von Helpameout, Lizenz CC BY-SA 3.0, via Wikimedia Commons
- Bild im Text: Fortinet FortiGate 6501F von Premeditated, Lizenz CC BY-SA 4.0, via Wikimedia Commons (in JPEG umgewandelt)